Журналы обнаружений Minecraft
Список детектов, помеченных как важные с помощью Ocean Screenshare Tool на Minecraft
Чтобы шаг за шагом проверить игрока Minecraft — от PIN сканирования до этих детектов в отчёте, — прочитайте How to screenshare a Minecraft player for cheats.
В Ocean есть несколько типов обнаружения: прямые, общие и специфические. В этом разделе мы шаг за шагом разберём общие и специфические детекты, поскольку описать все прямые практически невозможно.
Прямые
Прямые детекты читов по следам или другим методам обнаружения (например, Skript Loader).
Общие
Детекты крайне подозрительных исполняемых файлов. Они не дают стопроцентной уверенности (если иное не указано в этой документации), но указывают на высокую вероятность читерства.
Специфические
Детекты методов подмены или изменения, которые используются для получения нечестного преимущества, зависимостей читов и т. д.
ÆGIR Touch
ÆGIR Touch — ключевая общая защита от любого чита, использующего вредоносные внутренние функции в Minecraft Java. Если сканирование срабатывает на эту проверку, делается вывод, что пользователь применяет запрещённые модификации.
Общий кликер (JNativeHook)
Указывает, что пользователь применял обычный автокликер, использующий импорты JNativeHook (обычно встречается у автокликеров на Java).
Подозрительный выгруженный модуль
Указывает, что DLL была выгружена из процесса игры.
Общий рендер чита
Указывает, что был внедрён внешний по отношению к игре модуль GUI/рендера.
Общий detour-хукинг
Проверяет критические функции операционной системы на изменение их исходного поведения и ищет шаблоны, указывающие на перенаправление выполнения.
Общая ManualMap-инъекция
Указывает на инъекцию DLL с помощью техники Manual Map
Общая инъекция чита
Указывает, что обнаружена недопустимая внешняя инъекция в игру.
Общий UI A
Обнаружен рендер GUI вне процесса игры; это практически невозможно и крайне редко даёт ложное срабатывание.
Инъекция в процесс игры
Надёжная инъекция чита
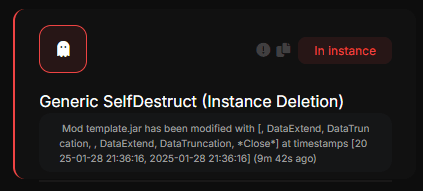
Общие модификации
Ocean обнаруживает изменения в файлах, загруженных игрой, снижая до 0 % вероятность изменить файл внутри экземпляра игры незамеченным.
Общая JVM/JVMTI-инъекция
Общие детекты читов, выполняющих инструкции через JVM и JVMTI.
Общий внутренний SelfDestruct [тип C]
Указывает, что внутренний чит самоуничтожился.
Функции обфускатора JNIC
Указывает, что мод, загруженный в игру, обфусцирован с помощью JNIC; это не позволяет прочитать код мода, из-за чего он крайне подозрителен, и требуется ручная проверка.
Хук игры
Указывает, что подозреваемый перехватил импорт процесса игры, что явно говорит об инъекции
Общий сетевой хукинг
Проверяет функции сетевого взаимодействия на перехват или изменение сетевого трафика Пример подробно разобран здесь
Общий хукинг ввода
Проверяет системные функции ввода на перехват событий клавиатуры или мыши. Пример подробно разобран здесь
Общий хукинг памяти
Анализирует функции управления памятью и выявляет изменения, допускающие несанкционированное управление памятью. Пример подробно разобран здесь
Общий хукинг потоков
Проверяет функции создания потоков и управления ими на манипуляции с системой потоков. Пример подробно разобран здесь
Общий хукинг регионов
Выявляет небольшие области исполняемой памяти с несколькими шаблонами перенаправления выполнения, что характерно для определённых техник Пример подробно разобран здесь
Общий хукинг рендера
Проверяет целостность функций, связанных с графическим рендерингом, и анализирует, не изменены ли исходные функции или не перенаправлены ли они в несанкционированные места. Пример подробно разобран здесь
Общая инъекция шеллкода
Ищет в памяти шаблоны исполняемого кода, не принадлежащего известным модулям. Выявляет распространённые техники внедрения кода. Пример подробно разобран здесь
Общая VA-инъекция
Обнаруживает выделения исполняемой памяти, необычно близкие к загруженным модулям, что может указывать на определённые техники инъекции. Пример подробно разобран здесь
Общий чит A
Указывает на явную инъекцию чита в процесс игры
Общий чит C
Указывает на явную инъекцию чита в процесс игры
Общий чит T
(Часть детектов RUIN) Общий чит T указывает на агрессивное и маловероятное поведение в классах Minecraft, что почти безошибочно говорит о читерстве в экземпляре.
Общий рендер игрового чита
Указывает на явную инъекцию чита в процесс игры
Общий VP-чит
Обнаруживает подозрительные изменения прав доступа к памяти, а именно когда области памяти из неисполняемых становятся исполняемыми без связи с легитимными модулями. Возможны ложные срабатывания на загрузчиках модов и кастомных клиентах
Обнаружен аномальный класс
Обнаруживает классы, которые обфусцированы, упакованы или просто не входят в дерево наследования обычного приложения Java. Возможны ложные срабатывания на загрузчиках модов вроде Lunar Client или Badlion Client (но редко): у них закрытый исходный код, и он, вероятно, обфусцирован.