Глобальные журналы обнаружений
Список детектов, помеченных как важные с помощью Ocean Screenshare Tool
В Ocean есть несколько типов обнаружения: прямые, общие и специфические. В этом разделе мы шаг за шагом разберём общие и специфические детекты, поскольку описать все прямые практически невозможно.
Прямые
Прямые детекты читов по следам или другим методам обнаружения (например, Skript Loader).
Общие
Детекты крайне подозрительных исполняемых файлов. Они не дают стопроцентной уверенности (если иное не указано в этой документации), но указывают на высокую вероятность читерства.
Специфические
Детекты методов подмены или изменения, которые используются для получения нечестного преимущества, зависимостей читов и т. д.
Общий лоадер чита
Указывает на файлы, которые с вероятностью 99 % являются читами. Природа этой проверки не позволяет разделять детекты по играм, поэтому она может находить читы для других игр или легальные приложения. Настоятельно рекомендуется проверить исполняемый файл вручную.
Подключение к Keyauth
Указывает на прямое подключение (то есть исполняемый файл установил соединение, и это не запись браузера) к серверамhttps://keyauth.cc(ПО для аутентификации, часто используемого читами и спуферами). Это не означает, что пользователь использует читы, но является явным признаком этого.
Подключение к eAuth
Указывает на прямое подключение (то есть исполняемый файл установил соединение, и это не запись браузера) к серверамhttps://eauth.us.to(ПО для аутентификации, часто используемого читами и спуферами). Это не означает, что пользователь использует читы, но является явным признаком этого.
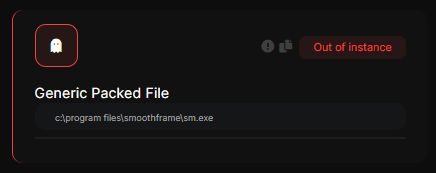
Общий упакованный файл
Указывает на запуск неподписанного файла, защищённого такими программами, как VMProtect, Themida и др., которые часто используются для защиты читов. Это не означает, что пользователь использует читы, но является явным признаком.
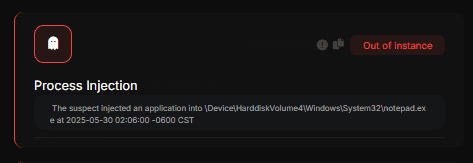
Инъекция в процесс
Указывает на инъекцию (в основном DLL-читов) в процесс, что является надёжным сигналом.
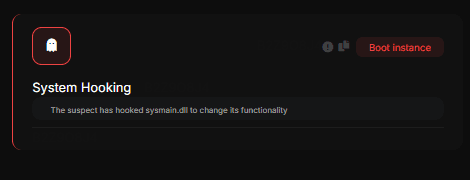
Системный хук
Указывает, что подозреваемый перехватил системный процесс или службу, что явно говорит о попытке обхода
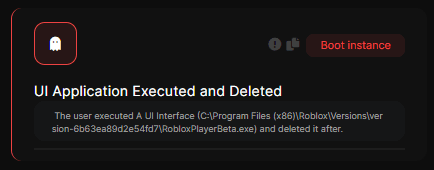
Приложение с UI запущено и удалено
Указывает, что программа показала GUI и затем была удалена.
Общая внешняя инъекция
Указывает, что процесс, не предназначенный для показа GUI, его показал. Возможны ложные срабатывания, поэтому нужна ручная проверка.
Запуск через ADS
Подозреваемый запустил файл методом обхода через Alternate Data Streams
Активный DMA Fuser / недоверенный производитель Fuser
Указывает, что пользователь использует видеофьюзер; такие устройства объединяют два видеовыхода в один. Это применяется для DMA-читинга (на одном экране ESP, на другом игра).
Это не обязательно означает использование DMA, но является очень явным признаком.
Бесфайловый запуск
Подозреваемый запустил файл, который находится не в Windows
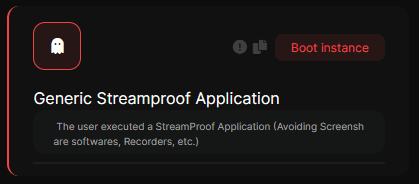
Общее streamproof-приложение
Пользователь запустил StreamProof-приложение (в основном это чит)
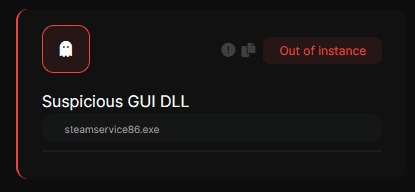
Подозрительная GUI DLL
Показывает, что DLL, отображающие GUI (графический интерфейс), практически невозможны и в большинстве случаев являются читом.
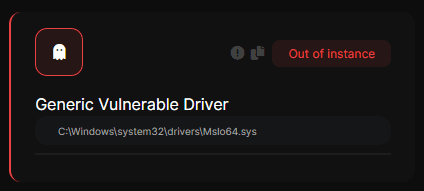
Общий уязвимый драйвер
Детект помечает установленные драйверы с уязвимостями безопасности, допускающими повышение привилегий процесса, выполнение кода, изменение защищённой памяти и т. д. Это не значит, что пользователь сделал это сам, а лишь что драйвер уязвим. Больше информации можно найти, поискав название драйвера наhttps://www.loldrivers.io/.
Например, в игре Rust, защищённой Easy Anticheat, читеры использовали драйвер (а именно этотhttps://www.loldrivers.io/drivers/afb8bb46-1d13-407d-9866-1daa7c82ca63/) для изменения памяти и внедрения читов в обход античита
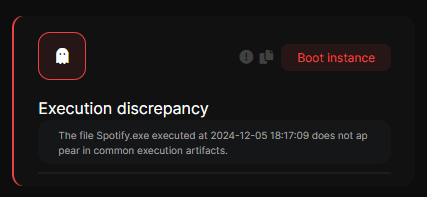
Расхождение в запуске
Означает, что пользователь запустил файл, но он не появился в артефактах запуска Windows. Это ненормально и требует проверки.
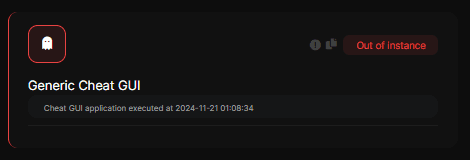
Общий GUI чита
Означает, что чит показал GUI. Этот детект надёжен в Windows 10 и может давать ложные срабатывания в Windows 11; проверьте экземпляр по указанному времени запуска.
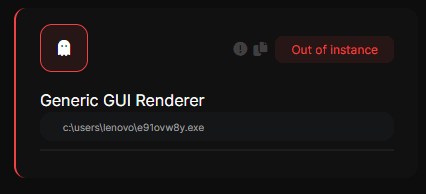
Общий GUI-рендерер
В подавляющем большинстве случаев такой флаг означает чит, необходимо проверить файл
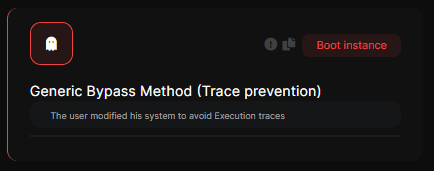
Общий метод обхода (предотвращение следов)
Указывает, что пользователь изменил настройки компьютера перед screenshare, чтобы он не создавал обычные журналы запусков обычным способом.
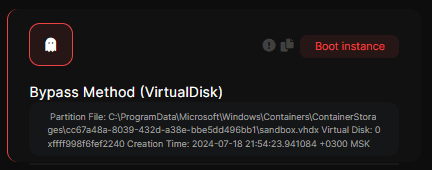
Метод обхода (VirtualDisk)
Указывает, что пользователь использовал виртуальные диски (VHD), чтобы обойти screenshare. Диски виртуальных машин и песочниц тоже могут быть помечены, поэтому нужна ручная проверка.
Метод обхода (Importcode)
Указывает, что пользователь применил метод с техникой Importcode (по сути, это строка кода с исходным кодом чита, позволяющая запускать его без файла через Powershell или аналогичный интерпретатор; не путать с Python Importcode).
Выполненная команда показана ниже. Она может быть легитимной (кроме Python Importcode), поэтому исходный код показывается персоналу и требуется ручная проверка.
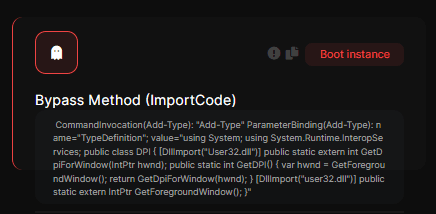
Метод обхода (Python ImportCode)
Указывает, что пользователь применил метод с техникой Importcode (по сути, это строка кода с исходным кодом чита, позволяющая запускать его без файла через Python).
Выполненная команда показана ниже. Она не может быть легитимной, обычно используется для автокликеров.
Метод обхода (том)
Указывает, что пользователь удалил том/диск Windows, чтобы обойти screenshare.
Метод обхода через VeraCrypt
Указывает, что пользователь использовал скрытый том VeraCrypt, чтобы обойти screenshare.
Метод обхода через OSFMount
Указывает, что пользователь использовал RAM-том OSFMount, чтобы обойти screenshare.
Метод обхода (поддельная подпись)
Указывает, что пользователь использовал поддельные цифровые подписи, пытаясь обойти screenshare.
Windows позволяет локально создавать цифровые подписи (неофициальные), что даёт возможность подписывать файлы так, будто они оригинальные, подделывая их подписи.
Метод обхода (форматирование диска)
Указывает, что пользователь отформатировал диск перед screenshare.
Метод обхода (перезапуск службы)
Указывает, что пользователь перезапустил важные для screenshare процессы, такие как DPS, EventLog и т. д.
Метод обхода (удаление Prefetch)
Указывает, что пользователь удалил файлы .PF из папки Prefetch; это расценивается как попытка обхода.
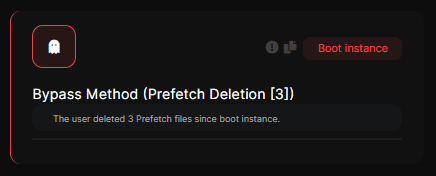
Метод обхода (очистка Data Usage)
Указывает, что пользователь удалил журнал использования данных Windows.
Метод обхода (изменение данных)
Подозреваемый изменил дату и время Windows с момента загрузки
Метод обхода (манипуляция службой)
Подозреваемый изменил права службы, чтобы нарушить её корректную работу
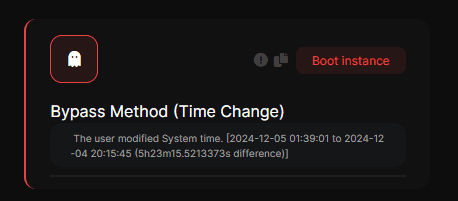
Метод обхода (изменение времени)
Подозреваемый изменил время в системе перед screenshare; это очень часто используют, чтобы подменить время удаления, изменения файлов и т. д.
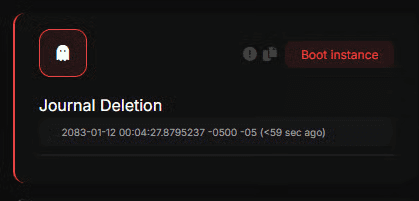
Удаление журнала
Указывает, что журнал USN был удалён; это сразу расценивается как метод обхода.
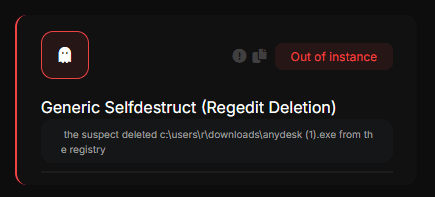
Удаление в Regedit
Ocean может обнаружить, что пользователь удалил значения реестра в типичных артефактах запуска, таких как BAM и другие.
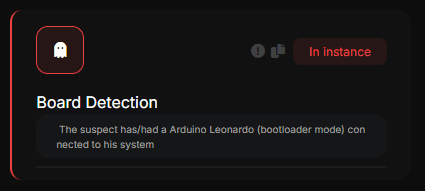
Обнаружение платы
Указывает, что пользователь подключил плату (типа Arduino или Raspberry PI)
Их используют для читерства (например, colorbot и другие)
Это не означает, что пользователь активно использует эти читы.
Обнаружение Fuser
Указывает, что пользователь использует видеофьюзер; такие устройства объединяют два видеовыхода в один. Это применяется для DMA-читинга (на одном экране ESP, на другом игра).
Это не обязательно означает использование DMA, но является очень явным признаком.
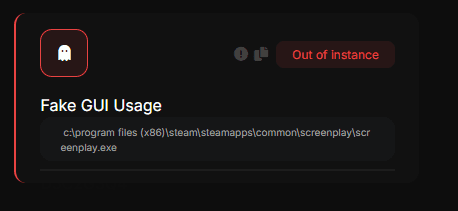
Использование поддельного GUI
Указывает на технику, которую первой применила Katana Antiscreenshare: показ поддельного GUI, чтобы выдать чит за легитимную программу
Общие следы скриншота
Указывает, что найден след скриншота, созданного подозрительным исполняемым файлом
Многие читы и спуферы используют такие скриншоты как журналы запуска, чтобы проверять возможные отладочные журналы и т. д.
Вручную загруженный драйвер ядра
Ручная загрузка драйверов режима ядра — обычная практика в среде game hacking, подробнее читайте в нашей статье о маппинге драйверов с KDMapper
Расхождение оборудования при загрузке [тип V]
Надёжный детект EFI-чита, подробнее читайте на этой странице Википедии
Несоответствие конфигурации загрузки [тип V]
Крайне подозрительное несоответствие конфигурации загрузки, в основном связанное с EFI-читами, подробнее читайте на этой странице Википедии
Расхождение последовательности загрузки [тип V]
Надёжный детект EFI-чита, подробнее читайте на этой странице Википедии
Расхождение из-за вмешательства в загрузку [тип V]
В последовательности загрузки обнаружено вмешательство; подробности смотрите на вкладке Boot sequence.
Расхождение адресов загрузки [тип V]
В последовательности загрузки обнаружено вмешательство; подробности смотрите на вкладке Boot sequence.
Расхождение цепочки загрузки [тип V]
В последовательности загрузки обнаружено расхождение; такое бывает при загрузке с нестандартных устройств, подробности смотрите на вкладке Boot sequence.
Расхождение загрузки системы [тип V]
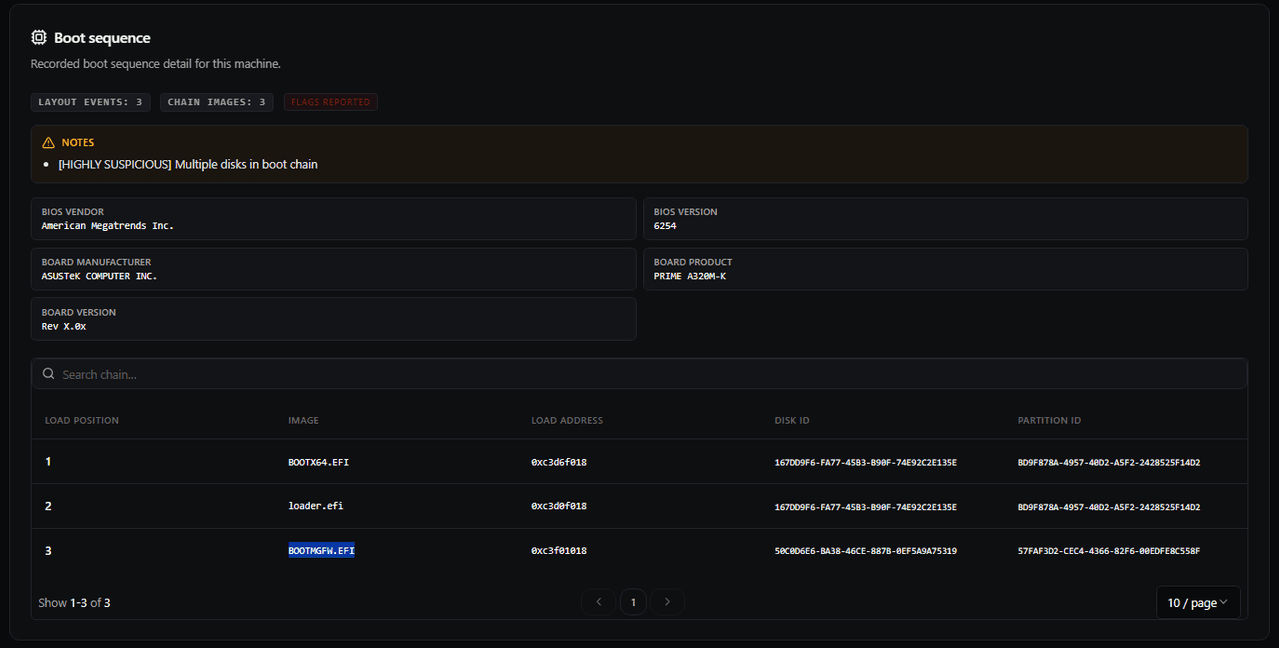
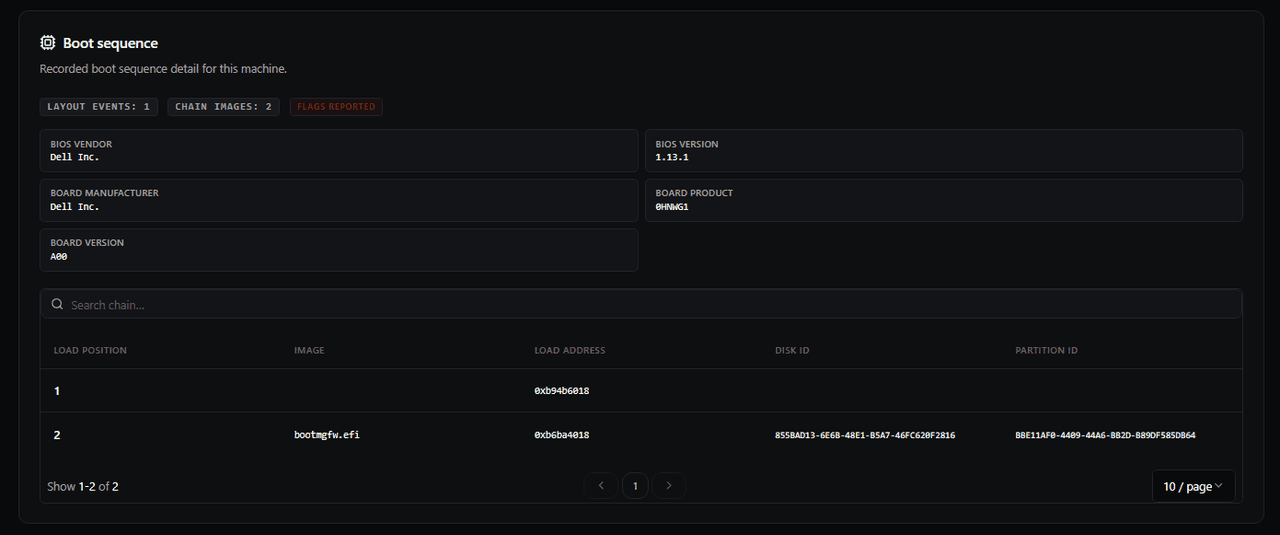
Этот детект появляется, когда Ocean находит расхождение в последовательности загрузки машины. При таком сигнале всегда проверяйте вручную вкладку Последовательность загрузкипотому что в ней самые важные данные о цепочке (имена образов, порядок загрузки, ID диска и ID раздела).
На первом снимке цепочка явно подозрительна и соответствует пути EFI-чита: BOOTX64.EFI (прелоадер Linux Foundation, часто используемый для обхода Secure Boot) , затем loader.efi— вредоносная нагрузка, и в конце BOOTMGFW.EFI(диспетчер загрузки Windows). .
Если этапы загрузки без видимой причины загружаются с разных дисков или запись Windows EFI полностью отсутствует, считайте это крайне необычным расхождением и немедленно проверяйте.
На некоторых ноутбуках цепочка может быть неполной (например, один безымянный этап без ID диска и раздела), потому что компоненты прошивки OEM работают до Windows. Это всё равно требует ручной проверки на вкладке Boot sequence.
Запись EFI без соответствующего файла
Запись загрузки EFI есть, но указанный файл EFI не существует или не может быть найден на диске. Это может указывать на неверную настройку или потенциально подозрительный артефакт этапа загрузки.