Журналы обнаружений FiveM
Список детектов, помеченных как важные с помощью Ocean Screenshare Tool на FiveM
Чтобы шаг за шагом проверить ПК игрока FiveM — от PIN сканирования до этих детектов в отчёте, — прочитайте How to PC check a player on FiveM. Чтобы узнать, что ловит внутриигровой античит и что находит только проверка ПК, прочитайте FiveM anticheat with forensic PC checks. Перед первой проверкой прочитайте Is PC checking against FiveM ToS?
В Ocean есть несколько типов обнаружения: прямые, общие и специфические. В этом разделе мы шаг за шагом разберём общие и специфические детекты, поскольку описать все прямые практически невозможно.
Прямые
Прямые детекты читов по следам или другим методам обнаружения (например, Skript Loader).
Общие
Детекты крайне подозрительных исполняемых файлов. Они не дают стопроцентной уверенности (если иное не указано в этой документации), но указывают на высокую вероятность читерства.
Специфические
Детекты методов подмены или изменения, которые используются для получения нечестного преимущества, зависимостей читов и т. д.
Общая инъекция чита
Указывает, что обнаружена недопустимая внешняя инъекция в игру.
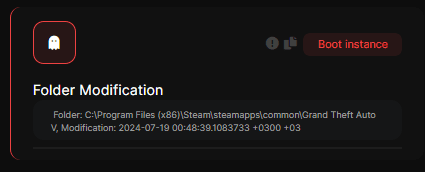
Изменение папки
Указывает, что в папке, отмеченной как «важная» в рамках screenshare, был изменён файл (создан, удалён, перезаписан или отредактирован), например
- Папка Grand Theft Auto
- Папка AI FiveM
- Папка Mods FiveM
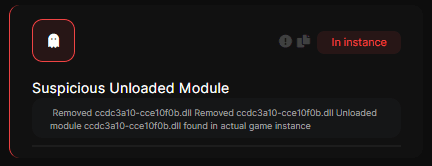
Подозрительный выгруженный модуль
Указывает, что DLL была выгружена из процесса игры.
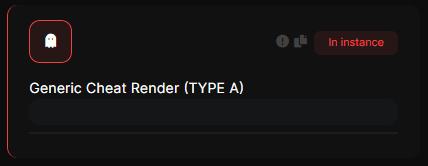
Общий рендер чита
Указывает, что был внедрён внешний по отношению к игре модуль GUI/рендера.
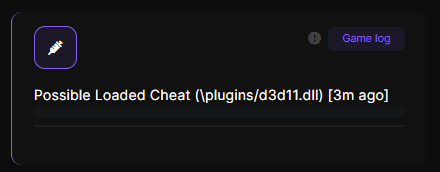
Возможный загруженный чит
Указывает, что была внедрена внешняя по отношению к игре DLL. Может быть ложным срабатыванием в случае ReShade FiveM.
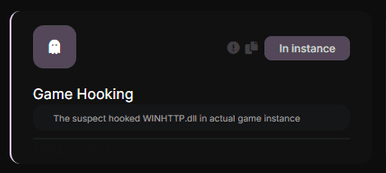
Хук игры
Указывает, что подозреваемый перехватил импорт процесса игры, что явно говорит об инъекции
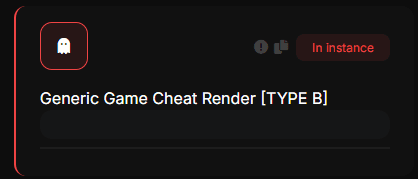
Общий рендер игрового чита
Указывает на явную инъекцию чита в процесс игры
Патчинг GlobalBan
Указывает на попытку обойти бан CitizenFx
Активный спуфер
Указывает на попытку обойти бан CitizenFx/сервера