Logi wykryć Minecraft
Lista wykryć oznaczonych jako ważne przy użyciu Ocean Screenshare Tool w Minecraft
Aby krok po kroku przeprowadzić screenshare gracza Minecraft, od PIN-u skanowania do tych wykryć w raporcie, przeczytaj poradnik (po angielsku) How to screenshare a Minecraft player for cheats.
Ocean ma kilka rodzajów wykrywania: bezpośrednie, ogólne i szczegółowe. W tej sekcji omawiamy krok po kroku wykrycia ogólne i szczegółowe, bo opisanie wszystkich bezpośrednich jest praktycznie niemożliwe.
Bezpośrednie
Bezpośrednie wykrycia cheatów na podstawie pozostałości lub innych metod wykrywania (np. Skript Loader).
Ogólne
Wykrycia bardzo podejrzanych plików wykonywalnych; choć nie są w 100% pewne (o ile ta dokumentacja nie stanowi inaczej), wskazują na wysokie prawdopodobieństwo oszukiwania.
Szczegółowe
Wykrycia metod manipulacji lub modyfikacji służących do uzyskania nielegalnej przewagi, zależności cheatów itp.
ÆGIR Touch
ÆGIR Touch to kluczowa, ogólna ochrona przed każdym cheatem używającym złośliwych funkcji wewnętrznych w Minecraft Java. Każde skanowanie, które uruchomi tę kontrolę, kończy się wnioskiem, że użytkownik używa nielegalnych modyfikacji.
Ogólny clicker (JNativeHook)
Wskazuje, że użytkownik używał ogólnego autoclickera korzystającego z importów JNativeHook (zwykle spotykanego w autoclickerach napisanych w Javie).
Podejrzany wyładowany moduł
Wskazuje, że z procesu gry wyładowano bibliotekę DLL.
Ogólny render cheata
Wskazuje, że wstrzyknięto zewnętrzny wobec gry moduł GUI/renderowania.
Ogólny hooking detour
Sprawdza krytyczne funkcje systemu operacyjnego pod kątem zmian ich pierwotnego działania, szukając wzorców wskazujących na przekierowanie wykonania.
Ogólne wstrzyknięcie ManualMap
Wskazuje wstrzyknięcie DLL z użyciem techniki Manual Map
Ogólne wstrzyknięcie cheata
Wskazuje, że znaleziono nielegalne zewnętrzne wstrzyknięcie do gry.
Ogólne UI A
Wykryto renderowanie GUI poza procesem gry, co jest praktycznie niemożliwe i bardzo rzadko daje fałszywy alarm.
Wstrzyknięcie do procesu gry
Bezpieczne wstrzyknięcie cheata
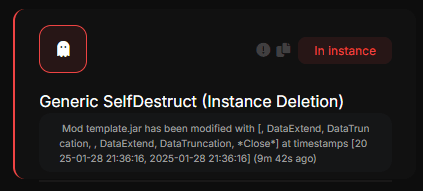
Ogólne modyfikacje
Ocean wykrywa zmiany w plikach ładowanych przez grę, sprowadzając do 0% możliwość zmodyfikowania pliku w instancji gry bez wykrycia.
Ogólne wstrzyknięcie JVM/JVMTI
Ogólne wykrycia cheatów wykonujących instrukcje przez JVM i JVMTI.
Ogólny wewnętrzny SelfDestruct [typ C]
Wskazuje, że wewnętrzny cheat uległ samozniszczeniu.
Funkcje obfuskatora JNIC
Wskazuje, że mod załadowany w grze jest zobfuskowany za pomocą JNIC; nie pozwala to odczytać kodu moda, co czyni go bardzo podejrzanym i wymaga ręcznej kontroli.
Hookowanie gry
Wskazuje, że podejrzany zhookował import procesu gry, co jednoznacznie wskazuje na wstrzyknięcie
Ogólny hooking sieci
Sprawdza funkcje komunikacji sieciowej pod kątem przechwytywania lub modyfikacji ruchu sieciowego Przykład opisano tutaj
Ogólny hooking wejścia
Sprawdza systemowe funkcje wejścia pod kątem przechwytywania zdarzeń klawiatury lub myszy. Przykład opisano tutaj
Ogólny hooking pamięci
Analizuje funkcje zarządzania pamięcią, aby wykryć modyfikacje umożliwiające nieautoryzowaną manipulację pamięcią. Przykład opisano tutaj
Ogólny hooking wątków
Sprawdza funkcje tworzenia wątków i zarządzania nimi pod kątem manipulacji systemem wątków. Przykład opisano tutaj
Ogólny hooking regionów
Wykrywa małe regiony pamięci wykonywalnej zawierające wiele wzorców przekierowania wykonania, co jest typowe dla niektórych technik Przykład opisano tutaj
Ogólny hooking renderowania
Weryfikuje integralność funkcji związanych z renderowaniem grafiki. Analizuje, czy oryginalne funkcje zostały zmodyfikowane lub przekierowane w nieautoryzowane miejsca. Przykład opisano tutaj
Ogólne wstrzyknięcie shellcode'u
Szuka w pamięci wzorców kodu wykonywalnego, który nie należy do znanych modułów. Wykrywa typowe techniki wstrzykiwania kodu. Przykład opisano tutaj
Ogólne wstrzyknięcie VA
Wykrywa alokacje pamięci wykonywalnej nietypowo blisko załadowanych modułów, co może wskazywać na określone techniki wstrzykiwania. Przykład opisano tutaj
Ogólny cheat A
Wskazuje jednoznaczne wstrzyknięcie cheata do procesu gry
Ogólny cheat C
Wskazuje jednoznaczne wstrzyknięcie cheata do procesu gry
Ogólny cheat T
(Część wykryć RUIN) Ogólny cheat T wskazuje inwazyjne i mało prawdopodobne zachowania w klasach Minecraft, dając niemal pewny wynik oszukiwania w instancji.
Ogólny render cheata do gry
Wskazuje jednoznaczne wstrzyknięcie cheata do procesu gry
Ogólny cheat VP
Wykrywa podejrzane zmiany uprawnień pamięci, w szczególności gdy regiony pamięci zmieniają się z niewykonywalnych na wykonywalne bez powiązania z legalnymi modułami. Może dawać fałszywe alarmy w mod loaderach lub własnych klientach
Wykryto anomalną klasę
Wykrywa klasy, które są zobfuskowane, spakowane lub po prostu nie należą do drzewa dziedziczenia zwykłej aplikacji Java. Może dawać fałszywe alarmy w modloaderach, takich jak Lunar Client czy Badlion Client (ale to rzadkie), ponieważ są zamkniętoźródłowe, a ich kod prawdopodobnie jest zobfuskowany.