Globalne logi wykryć
Lista wykryć oznaczonych jako ważne przy użyciu Ocean Screenshare Tool
Ocean ma kilka rodzajów wykrywania: bezpośrednie, ogólne i szczegółowe. W tej sekcji omawiamy krok po kroku wykrycia ogólne i szczegółowe, bo opisanie wszystkich bezpośrednich jest praktycznie niemożliwe.
Bezpośrednie
Bezpośrednie wykrycia cheatów na podstawie pozostałości lub innych metod wykrywania (np. Skript Loader).
Ogólne
Wykrycia bardzo podejrzanych plików wykonywalnych; choć nie są w 100% pewne (o ile ta dokumentacja nie stanowi inaczej), wskazują na wysokie prawdopodobieństwo oszukiwania.
Szczegółowe
Wykrycia metod manipulacji lub modyfikacji służących do uzyskania nielegalnej przewagi, zależności cheatów itp.
Ogólny loader cheata
Wskazuje pliki, które z bardzo dużym prawdopodobieństwem (99%) są cheatami. Charakter tej kontroli nie pozwala rozdzielić wykryć według gier, więc może wykryć cheaty do innych gier lub legalne aplikacje. Zdecydowanie zaleca się ręczne sprawdzenie pliku wykonywalnego.
Połączenie z Keyauth
Wskazuje, że nastąpiło bezpośrednie połączenie (czyli plik wykonywalny nawiązał połączenie, a nie jest to wpis z logu przeglądarki) z serweramihttps://keyauth.cc(oprogramowania do uwierzytelniania powszechnie używanego przez cheaty/spoofery). Nie oznacza to, że użytkownik używa hacków, ale jest to wyraźna wskazówka.
Połączenie z eAuth
Wskazuje, że nastąpiło bezpośrednie połączenie (czyli plik wykonywalny nawiązał połączenie, a nie jest to wpis z logu przeglądarki) z serweramihttps://eauth.us.to(oprogramowania do uwierzytelniania powszechnie używanego przez cheaty/spoofery). Nie oznacza to, że użytkownik używa hacków, ale jest to wyraźna wskazówka.
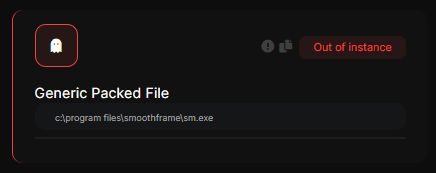
Ogólny spakowany plik
Wskazuje uruchomienie niepodpisanego pliku chronionego oprogramowaniem zabezpieczającym, takim jak VMProtect, Themida itp., powszechnie używanym do ochrony cheatów. Nie oznacza to, że użytkownik używa cheatów, ale jest to wyraźna wskazówka.
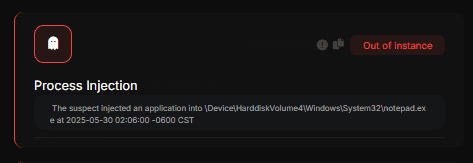
Wstrzyknięcie do procesu
Wskazuje wstrzyknięcie (najczęściej bibliotek DLL cheatów) do procesu, co jest pewnym alarmem.
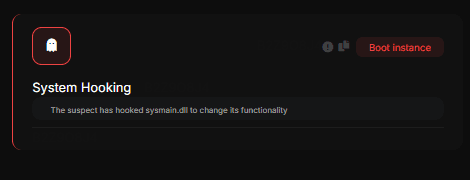
Hookowanie systemu
Wskazuje, że podejrzany zhookował proces/usługę systemową, co jednoznacznie wskazuje na próbę obejścia
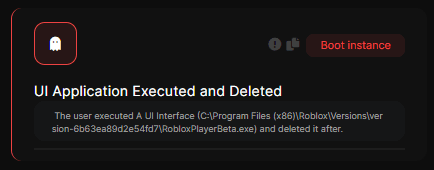
Aplikacja z UI uruchomiona i usunięta
Wskazuje, że program wyświetlił GUI, a następnie został usunięty.
Ogólne wstrzyknięcie zewnętrzne
Wskazuje, że proces, który nie powinien wyświetlać GUI, to zrobił. Może być fałszywym alarmem, więc wymagana jest ręczna weryfikacja.
Uruchomienie ADS
Podejrzany uruchomił plik metodą obejścia Alternate Data Stream
Aktywny DMA Fuser / niezaufany producent Fusera
Wskazuje, że użytkownik używa Video Fusera, urządzenia łączącego dwa wyjścia wideo w jedno. Jest to stosowane do oszukiwania z DMA (ESP na jednym ekranie, gra na drugim).
Nie musi to oznaczać użycia DMA, ale jest to bardzo wyraźna wskazówka.
Uruchomienie bezplikowe
Podejrzany uruchomił plik, który nie znajduje się w systemie Windows.
Ogólna aplikacja streamproof
Użytkownik uruchomił aplikację StreamProof (najczęściej cheata)
Podejrzana biblioteka DLL z GUI
Biblioteki DLL wyświetlające GUI (graficzny interfejs użytkownika) są praktycznie niemożliwe w normalnym użyciu i w większości przypadków są cheatem.
Ogólny podatny sterownik
To wykrycie oznacza zainstalowane sterowniki z lukami bezpieczeństwa, które umożliwiają podniesienie uprawnień procesu, wykonanie kodu, modyfikację chronionej pamięci itp. Nie oznacza to, że użytkownik to zrobił; oznacza tylko, że sterownik jest podatny. Więcej informacji znajdziesz, wyszukując nazwę sterownika nahttps://www.loldrivers.io/.
W przykładzie z grą „Rust” chronioną przez Easy Anticheat cheaterzy użyli sterownika (konkretnie tegohttps://www.loldrivers.io/drivers/afb8bb46-1d13-407d-9866-1daa7c82ca63/), aby modyfikować pamięć i wstrzykiwać cheaty, omijając anticheat
Rozbieżność uruchomienia
Oznacza, że użytkownik uruchomił plik, który nie pojawił się w artefaktach uruchomień Windows. To nie jest normalne i wymaga sprawdzenia.
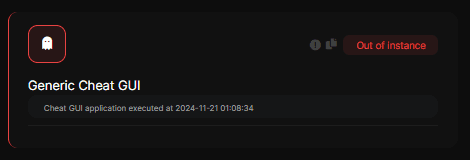
Ogólne GUI cheata
Oznacza, że cheat wyświetlił GUI. To wykrycie jest pewne w Windows 10, a w Windows 11 może dawać fałszywe alarmy; możesz sprawdzić instancję na podstawie podanego czasu uruchomienia.
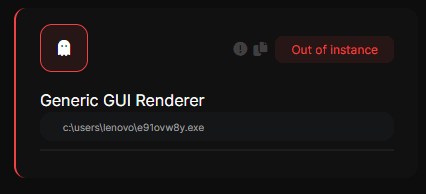
Ogólny renderer GUI
W zdecydowanej większości przypadków ta flaga oznacza cheata; konieczne jest sprawdzenie pliku
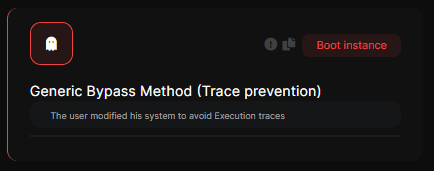
Ogólna metoda obejścia (zacieranie śladów)
Wskazuje, że użytkownik zmodyfikował elementy swojego komputera przed screensharem, aby uniemożliwić normalne generowanie ogólnych logów/logów uruchomień.
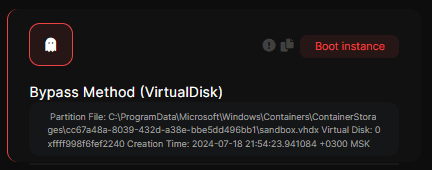
Metoda obejścia (dysk wirtualny)
Wskazuje, że użytkownik użył dysków wirtualnych (VHD), aby spróbować obejść screenshare. Dyski maszyn wirtualnych/sandboxów również mogą zostać oznaczone, więc konieczna jest ręczna kontrola.
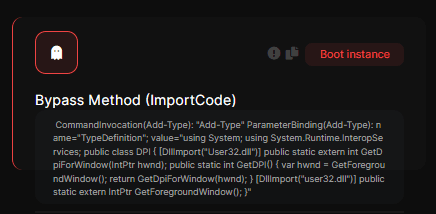
Metoda obejścia (Importcode)
Wskazuje, że użytkownik użył metody z techniką Importcode (w skrócie jest to linia kodu zawierająca kod źródłowy cheata, która pozwala uruchomić go bezplikowo przez Powershell lub podobny interpreter; nie mylić z Python Importcode).
Wykonane polecenie jest wyświetlone poniżej. Może być legalne (poza Python Importcode), dlatego kod źródłowy jest pokazywany staffowi, co oznacza, że wymagana jest ręczna weryfikacja.
Metoda obejścia (Python ImportCode)
Wskazuje, że użytkownik użył metody z techniką Importcode (w skrócie jest to linia kodu zawierająca kod źródłowy cheata, która pozwala uruchomić go bezplikowo przez Pythona).
Wykonane polecenie jest wyświetlone poniżej. Nie może być legalne i jest powszechnie używane w autoclickerach.
Metoda obejścia (wolumin)
Wskazuje, że użytkownik usunął wolumin/dysk Windows, aby obejść screenshare.
Metoda obejścia z VeraCrypt
Wskazuje, że użytkownik użył ukrytego woluminu VeraCrypt, aby obejść screenshare.
Metoda obejścia z OSFMount
Wskazuje, że użytkownik użył woluminu RAM OSFMount, aby obejść screenshare.
Metoda obejścia (fałszywy podpis)
Wskazuje, że użytkownik użył fałszywych podpisów cyfrowych, aby spróbować obejść screenshare.
Windows pozwala tworzyć podpisy cyfrowe lokalnie (nieoficjalne), co umożliwia podpisywanie plików tak, jakby były oryginalne, przez fałszowanie ich podpisów.
Metoda obejścia (formatowanie dysku)
Wskazuje, że użytkownik sformatował dysk przed screensharem.
Metoda obejścia (restart usługi)
Wskazuje, że użytkownik zrestartował ważne dla screensharea procesy, takie jak DPS, EventLog itp.
Metoda obejścia (usunięcie Prefetch)
Wskazuje, że użytkownik usunął pliki .PF z folderu Prefetch; jest to traktowane jako próba obejścia.
Metoda obejścia (czyszczenie użycia danych)
Wskazuje, że użytkownik usunął dziennik użycia danych Windows.
Metoda obejścia (zmiana danych)
Podejrzany zmodyfikował datę i godzinę Windows od momentu uruchomienia systemu
Metoda obejścia (manipulacja usługą)
Podejrzany zmodyfikował uprawnienia usługi, aby uniemożliwić jej prawidłowe działanie
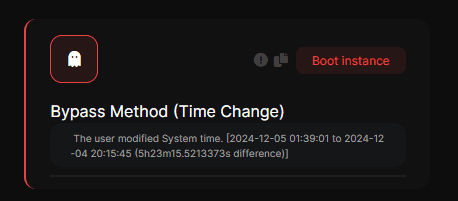
Metoda obejścia (zmiana czasu)
Podejrzany zmienił czas systemowy przed screensharem; bardzo często służy to do zmiany czasu usunięcia, modyfikacji plików itp.
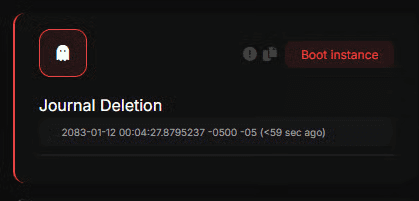
Usunięcie dziennika
Wskazuje, że usunięto dziennik USN, co jest traktowane bezpośrednio jako metoda obejścia.
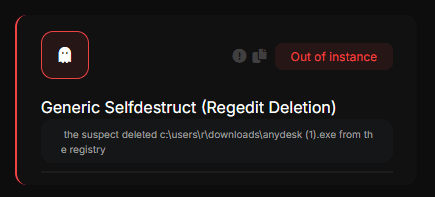
Usunięcie z Regedit
Ocean potrafi wykryć, czy użytkownik usuwa wartości regedit w typowych artefaktach uruchomień, takich jak BAM, i innych.
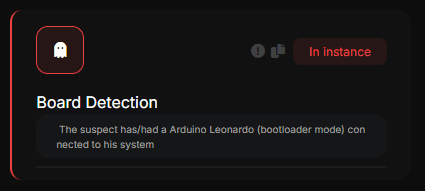
Wykrycie płyty
Wskazuje, że użytkownik podłączył płytkę (typu Arduino lub Raspberry PI)
Są one używane do oszukiwania (np. colorbot i inne)
Nie oznacza to, że użytkownik aktywnie używa tych cheatów.
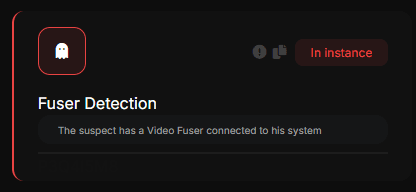
Wykrycie Fusera
Wskazuje, że użytkownik używa Video Fusera, urządzenia łączącego dwa wyjścia wideo w jedno. Jest to stosowane do oszukiwania z DMA (ESP na jednym ekranie, gra na drugim).
Nie musi to oznaczać użycia DMA, ale jest to bardzo wyraźna wskazówka.
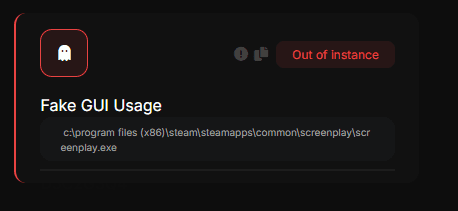
Użycie fałszywego GUI
Wskazuje użycie techniki zapoczątkowanej przez Katana Antiscreenshare, polegającej na wyświetlaniu fałszywego GUI, aby zamaskować cheata jako legalny program
Ogólne ślady zrzutu ekranu
Wskazuje, że znaleziono pozostałość zrzutu ekranu wygenerowanego przez podejrzany plik wykonywalny
Wiele cheatów/spooferów używa tych zrzutów jako logów uruchomień, by sprawdzać ewentualne logi debugowania itp.
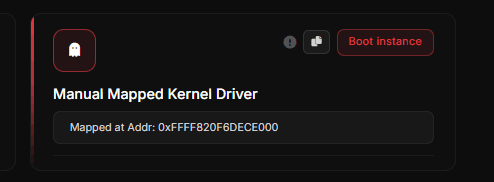
Sterownik jądra zmapowany ręcznie
Ręczne mapowanie sterowników trybu jądra to powszechna praktyka w scenie game hackingu, więcej dowiesz się w naszym artykule o mapowaniu sterowników za pomocą KDMapper
Rozbieżność sprzętu rozruchowego [typ V]
Pewne wykrycie cheata EFI, więcej dowiesz się na tej stronie Wikipedii
Niezgodność konfiguracji rozruchu [typ V]
Bardzo podejrzana niezgodność konfiguracji rozruchu, najczęściej związana z cheatami EFI, więcej dowiesz się na tej stronie Wikipedii
Rozbieżność sekwencji rozruchu [typ V]
Pewne wykrycie cheata EFI, więcej dowiesz się na tej stronie Wikipedii
Rozbieżność manipulacji rozruchem [typ V]
Wykryto rozbieżność manipulacji w sekwencji rozruchu, szczegóły znajdziesz w zakładce Boot sequence.
Rozbieżność adresu rozruchu [typ V]
Wykryto rozbieżność manipulacji w sekwencji rozruchu, szczegóły znajdziesz w zakładce Boot sequence.
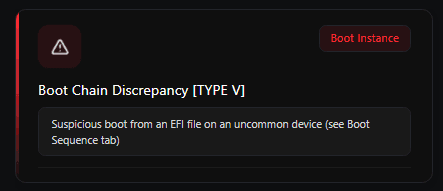
Rozbieżność łańcucha rozruchu [typ V]
Wykryto rozbieżność w sekwencji rozruchu; zdarza się to przy uruchamianiu z nietypowych urządzeń, szczegóły znajdziesz w zakładce Boot sequence.
Rozbieżność rozruchu systemu [typ V]
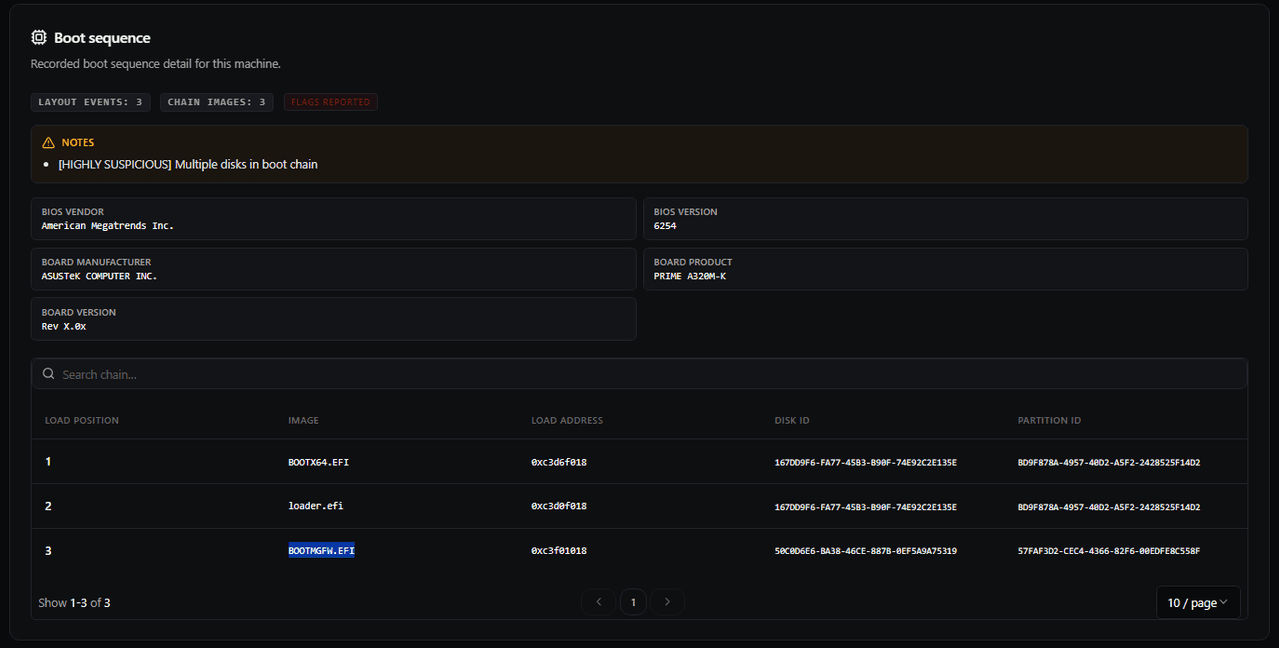
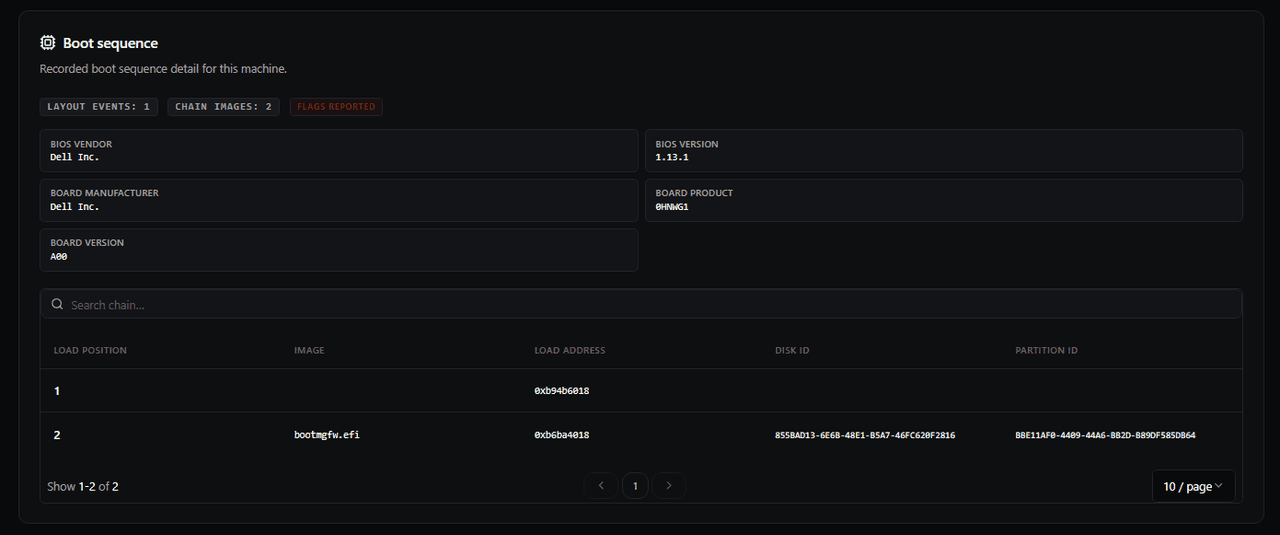
To wykrycie pojawia się, gdy Ocean zidentyfikuje rozbieżność w sekwencji rozruchu komputera. Gdy pojawi się ten alert, zawsze przejrzyj zakładkę Sekwencja rozruchuręcznie, ponieważ zawiera najważniejsze szczegóły łańcucha (nazwy obrazów, kolejność ładowania, ID dysku i ID partycji).
Na pierwszym zrzucie łańcuch jest wyraźnie podejrzany i zgodny ze ścieżką cheata EFI: BOOTX64.EFI (preloader Linux Foundation, często używany do obejścia Secure Boot) , a następnie loader.efi, złośliwy payload, i na końcu BOOTMGFW.EFI(menedżer rozruchu Windows). .
Jeśli etapy rozruchu są ładowane z różnych dysków bez wyraźnego powodu albo całkowicie brakuje wpisu EFI Windows, potraktuj to jako bardzo nietypową rozbieżność i zbadaj ją natychmiast.
Niektóre laptopy mogą pokazywać częściowy łańcuch (na przykład jeden etap bez nazwy i bez ID dysku/partycji), ponieważ komponenty firmware OEM działają przed Windows. To nadal wymaga ręcznej weryfikacji w zakładce Boot sequence.
Wpis EFI bez pliku źródłowego
Wpis rozruchowy EFI istnieje, ale wskazywany plik EFI nie istnieje lub nie da się go odnaleźć na dysku. Może to oznaczać błąd konfiguracji lub potencjalnie podejrzany artefakt etapu rozruchu.