Registros de detección de Minecraft
Lista de detecciones marcadas como importantes con Ocean Screenshare Tool en Minecraft
Ocean tiene varias capacidades de detección: directas, genéricas y específicas. En esta sección recorremos las genéricas y las específicas, porque es prácticamente imposible describir todas las directas.
Directa
Detecciones directas de cheats a partir de residuos u otros métodos (por ejemplo, Skript Loader).
Genérica
Detecciones de ejecutables muy sospechosos. No son 100% seguras (salvo que esta documentación diga lo contrario), pero indican una probabilidad alta de trampas.
Específica
Detecciones de métodos de manipulación o modificación para sacar ventaja ilegal, dependencias de cheats, etc.
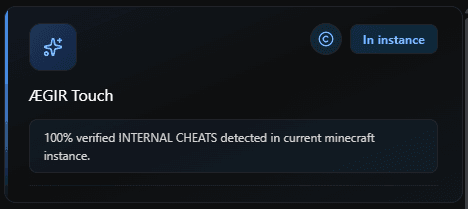
ÆGIR Touch
ÆGIR Touch es una protección genérica clave contra cualquier cheat que use funciones internas maliciosas en Minecraft Java. Si un escaneo dispara esta comprobación, el usuario está usando modificaciones ilegales.
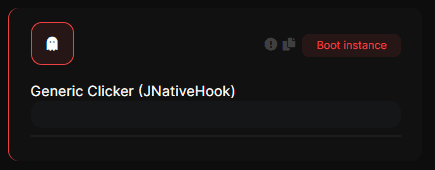
Clicker genérico (JNativeHook)
Indica que el usuario usó un autoclicker genérico con imports de JNativeHook (habitual en autoclickers hechos en Java).
Módulo descargado sospechoso
Indica que se descargó una DLL del proceso del juego.
Render de cheat genérico
Indica que se inyectó un módulo de GUI o render externo al juego.
Hook de desvío genérico
Revisa funciones críticas del sistema para detectar cambios en su comportamiento original y busca patrones de redirección de la ejecución.
Inyección ManualMap genérica
Indica una inyección de DLL usando la técnica Manual Map
Inyección de cheat genérica
Indica que se encontró una inyección externa ilegal al juego.
UI genérica A
Se detectó un render de GUI externo al proceso del juego. Es prácticamente imposible y muy raro que sea un falso positivo.
Inyección al proceso del juego
Inyección de cheat segura
Modificaciones genéricas
Ocean detecta cambios en los archivos que carga el juego, así que modificar un archivo dentro de la instancia sin que se note queda en 0%.
Inyección JVM/JVMTI genérica
Detecciones genéricas de cheats que ejecutan instrucciones con JVM y JVMTI.
Autodestrucción interna genérica [tipo C]
Indica que un cheat interno se autodestruyó.
Funciones del ofuscador JNIC
Indica que un mod cargado en el juego está ofuscado con JNIC. No podemos leer el código, así que es muy sospechoso y hay que revisarlo a mano.
Hook del juego
Indica que el sospechoso enganchó un import del proceso del juego, una señal clara de inyección.
Hook de red genérico
Examina funciones de red para detectar intercepción o modificación del tráfico. Hay un ejemplo detallado aquí
Hook de entrada genérico
Examina funciones de entrada del sistema para detectar intercepción del teclado o del mouse. Hay un ejemplo detallado aquí
Hook de memoria genérico
Analiza funciones de memoria para identificar cambios que permiten manipularla sin autorización. Hay un ejemplo detallado aquí
Hook de hilos genérico
Examina funciones de creación y manejo de hilos para detectar manipulación del sistema de threads. Hay un ejemplo detallado aquí
Hook de región genérico
Identifica regiones pequeñas de memoria ejecutable con varios patrones de redirección, típicos de ciertas técnicas. Hay un ejemplo detallado aquí
Hook de render genérico
Verifica la integridad de las funciones de render. Analiza si las originales fueron modificadas o redirigidas a lugares no autorizados. Hay un ejemplo detallado aquí
Inyección de shellcode genérica
Busca en memoria código ejecutable que no pertenece a módulos conocidos. Identifica técnicas habituales de inyección. Hay un ejemplo detallado aquí
Inyección VA genérica
Detecta reservas de memoria ejecutable demasiado cerca de módulos cargados, lo que puede indicar técnicas concretas de inyección. Hay un ejemplo detallado aquí
Cheat genérico A
Indica una inyección clara de cheat al proceso del juego.
Cheat genérico C
Indica una inyección clara de cheat al proceso del juego.
Cheat genérico T
(Parte de las detecciones RUIN) Generic Cheat T marca comportamientos invasivos e improbables en clases de Minecraft. El resultado de trampas en la instancia es casi infalible.
Render de cheat de juego genérico
Indica una inyección clara de cheat al proceso del juego.
Cheat VP genérico
Detecta cambios sospechosos de permisos de memoria, sobre todo cuando una región pasa de no ejecutable a ejecutable sin un módulo legítimo. Puede fallar en mod loaders o clientes custom.
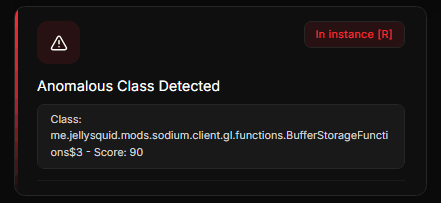
Clase anómala detectada
Detecta clases ofuscadas, empaquetadas o que no pertenecen al árbol de una aplicación Java normal. Puede fallar en modloaders como Lunar Client o Badlion Client (es raro), porque son closed source y suelen ofuscar el código.