Registros de detección globales
Lista de detecciones marcadas como importantes con Ocean Screenshare Tool
Ocean tiene varias capacidades de detección: directas, genéricas y específicas. En esta sección recorremos las genéricas y las específicas, porque es prácticamente imposible describir todas las directas.
Directa
Detecciones directas de cheats a partir de residuos u otros métodos (por ejemplo, Skript Loader).
Genérica
Detecciones de ejecutables muy sospechosos. No son 100% seguras (salvo que esta documentación diga lo contrario), pero indican una probabilidad alta de trampas.
Específica
Detecciones de métodos de manipulación o modificación para sacar ventaja ilegal, dependencias de cheats, etc.
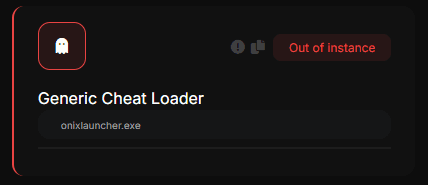
Cargador de cheat genérico
Marca archivos MUY PROBABLES (99%) de ser cheats. Esta comprobación no separa por juego, así que también puede marcar cheats de otros juegos o programas legítimos. Es MUY RECOMENDABLE revisar el ejecutable a mano.
Conexión a Keyauth
Indica que hubo una conexión directa (un ejecutable se conectó, no es un log del navegador) a los servidores dehttps://keyauth.cc(un software de autenticación muy usado por cheats y spoofers). No prueba que el usuario esté usando hacks, pero es una indicación CLARA.
Conexión a eAuth
Indica que hubo una conexión directa (un ejecutable se conectó, no es un log del navegador) a los servidores dehttps://eauth.us.to(un software de autenticación muy usado por cheats y spoofers). No prueba que el usuario esté usando hacks, pero es una indicación CLARA.
Archivo empaquetado genérico
Indica la ejecución de un archivo sin firma protegido con software como VMProtect o Themida, habitual para proteger cheats. No prueba que el usuario use cheats, pero es una indicación CLARA.
Inyección de proceso
Indica una inyección (sobre todo de DLL de cheats) en un proceso. Es una alerta segura.
Hook del sistema
Indica que el sospechoso enganchó un proceso o servicio del sistema. Es un intento claro de bypass.
Aplicación con UI ejecutada y borrada
Indica que un programa mostró una GUI y después se borró.
Inyección externa genérica
Indica que un proceso que no debería mostrar GUI lo hizo. Puede fallar, así que hay que revisarlo a mano.
Ejecución ADS
El sospechoso ejecutó un archivo con el método de bypass Alternate Data Stream.
Fuser DMA activo / fabricante no confiable
Indica que el usuario usa un Video Fuser, un aparato que junta dos salidas de video en una. Se usa para trampas DMA (ESP en una pantalla y el juego en la otra).
No prueba por sí solo el uso de DMA, pero es una indicación muy clara.
Ejecución sin archivo
El sospechoso ejecutó un archivo que no está en Windows.
Aplicación streamproof genérica
El usuario ejecutó una aplicación StreamProof (casi siempre un cheat).
DLL de GUI sospechosa
Las DLL que muestran una GUI son prácticamente imposibles en un uso normal y casi siempre son un cheat.
Driver vulnerable genérico
Marca drivers instalados con vulnerabilidades que permiten elevar procesos, ejecutar código o modificar memoria protegida. No significa que el usuario lo haya hecho: el driver es vulnerable. Puedes buscar el nombre del driver enhttps://www.loldrivers.io/.
En un ejemplo con Rust, protegido por Easy Anticheat, los cheaters usaron un driver (en concreto estehttps://www.loldrivers.io/drivers/afb8bb46-1d13-407d-9866-1daa7c82ca63/) para modificar memoria e inyectar cheats, saltándose el anticheat.
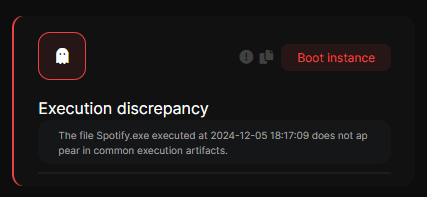
Discrepancia de ejecución
El usuario ejecutó un archivo y no apareció en los artefactos de ejecución de Windows. Eso no es normal y hay que revisarlo.
GUI de cheat genérica
Un cheat mostró una GUI. En Windows 10 es segura y en Windows 11 puede dar falso positivo. Revisa la instancia con la hora de ejecución.
Render de GUI genérico
La gran mayoría de las veces esta marca es un cheat. Hay que revisar el archivo.
Método de bypass genérico (evitar rastros)
Indica que el usuario modificó el equipo antes del screenshare para que no genere logs generales ni de ejecución de la forma normal.
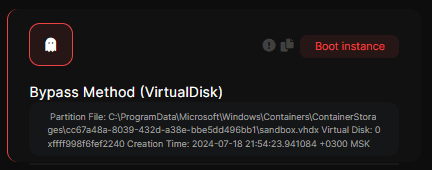
Método de bypass (disco virtual)
Indica que el usuario usó discos virtuales (VHD) para intentar saltar un screenshare. Los discos de máquinas virtuales o sandboxes también pueden marcarse, así que hay que revisar a mano.
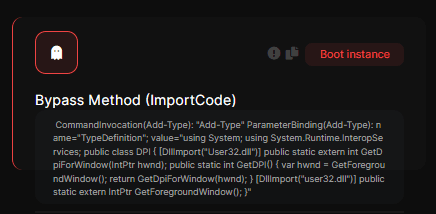
Método de bypass (Importcode)
Indica que el usuario usó Importcode: una línea con el código de un cheat que se ejecuta sin archivo mediante Powershell u otro intérprete. No confundir con Python Importcode.
El comando ejecutado aparece abajo. Puede ser LEGÍTIMO (salvo Python Importcode), por eso se muestra el código al staff y hace falta una revisión manual.
Método de bypass (Python ImportCode)
Indica que el usuario usó Importcode: una línea con el código de un cheat que se ejecuta sin archivo mediante Python.
El comando ejecutado aparece abajo. Esto no puede ser LEGÍTIMO y se usa mucho para autoclickers.
Método de bypass (volumen)
Indica que el usuario borró un volumen o disco de Windows para saltar un screenshare.
Método de bypass con VeraCrypt
Indica que el usuario usó un volumen oculto de VeraCrypt para saltar un screenshare.
Método de bypass con OSFMount
Indica que el usuario usó un volumen RAM de OSFMount para saltar un screenshare.
Método de bypass (firma falsa)
Indica que el usuario usó firmas digitales falsas para intentar saltar un screenshare.
Windows permite crear firmas digitales en local (no oficiales). Así se pueden firmar archivos como si fueran originales, falsificando la firma.
Método de bypass (formateo de disco)
Indica que el usuario formateó un disco antes del screenshare.
Método de bypass (servicio reiniciado)
Indica que el usuario reinició procesos importantes para un screenshare, como DPS o EventLog.
Método de bypass (borrado de Prefetch)
Indica que el usuario borró archivos .PF de la carpeta Prefetch. Se toma como un intento de bypass.
Método de bypass (borrado de uso de datos)
Indica que el usuario borró el registro de uso de datos de Windows.
Método de bypass (cambio de datos)
El sospechoso modificó la fecha y hora de Windows desde el arranque.
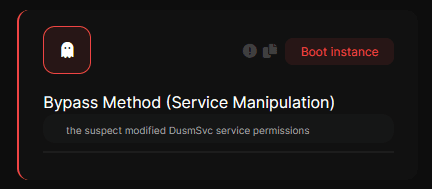
Método de bypass (manipulación de servicio)
El sospechoso cambió los permisos de un servicio para que no funcione bien.
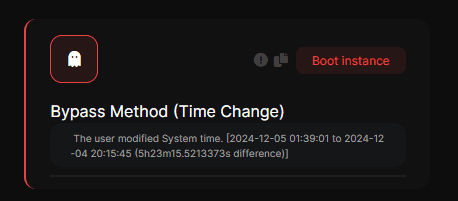
Método de bypass (cambio de hora)
El sospechoso cambió la hora del sistema antes del screenshare. Se usa mucho para alterar la hora de borrado o modificación de archivos.
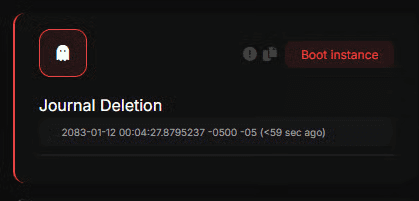
Borrado del journal
Indica que se borró el USN journal. Se toma directamente como un método de bypass.
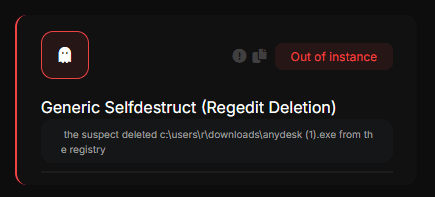
Borrado de Regedit
Ocean detecta si un usuario borra valores de regedit en artefactos de ejecución habituales, como BAM.
Detección de placa
Indica que el usuario conectó una placa (tipo Arduino o Raspberry Pi).
Se usan para hacer trampas (por ejemplo, colorbot y otros).
No indica que el usuario esté usando esos cheats en este momento.
Detección de Fuser
Indica que el usuario usa un Video Fuser, un aparato que junta dos salidas de video en una. Se usa para trampas DMA (ESP en una pantalla y el juego en la otra).
No prueba por sí solo el uso de DMA, pero es una indicación muy clara.
Uso de GUI falsa
Indica el uso de una técnica de Katana Antiscreenshare: mostrar una GUI falsa para disfrazar el cheat de programa legítimo.
Residuo de captura genérico
Indica que se encontró el residuo de una captura generada por un ejecutable sospechoso.
Muchos cheats y spoofers usan esas capturas como log de ejecución para revisar posibles logs de debug.
Driver de kernel mapeado a mano
Mapear a mano drivers en modo kernel es habitual en la escena de hacks. Puedes leer más en Hay un ejemplo detallado aquí
Discrepancia de hardware de arranque [TIPO V]
Detección segura de cheats EFI. Puedes leer más en esta página de Wikipedia
Desajuste de configuración de arranque [TIPO V]
Desajuste de configuración de arranque muy sospechoso, casi siempre ligado a cheats EFI. Puedes leer más en esta página de Wikipedia
Discrepancia de secuencia de arranque [TIPO V]
Detección segura de cheats EFI. Puedes leer más en esta página de Wikipedia
Discrepancia de manipulación de arranque [TIPO V]
Se detectó una discrepancia de manipulación en la secuencia de arranque. Mira la pestaña Boot sequence para el detalle.
Discrepancia de dirección de arranque [TIPO V]
Se detectó una discrepancia de manipulación en la secuencia de arranque. Mira la pestaña Boot sequence para el detalle.
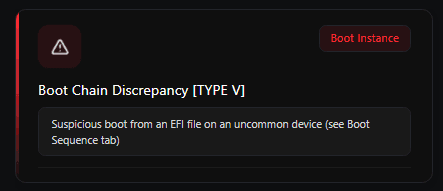
Discrepancia de cadena de arranque [TIPO V]
Se detectó una discrepancia de arranque. Pasa al arrancar desde dispositivos poco habituales. Mira la pestaña Boot sequence.
Discrepancia de arranque del sistema [TIPO V]
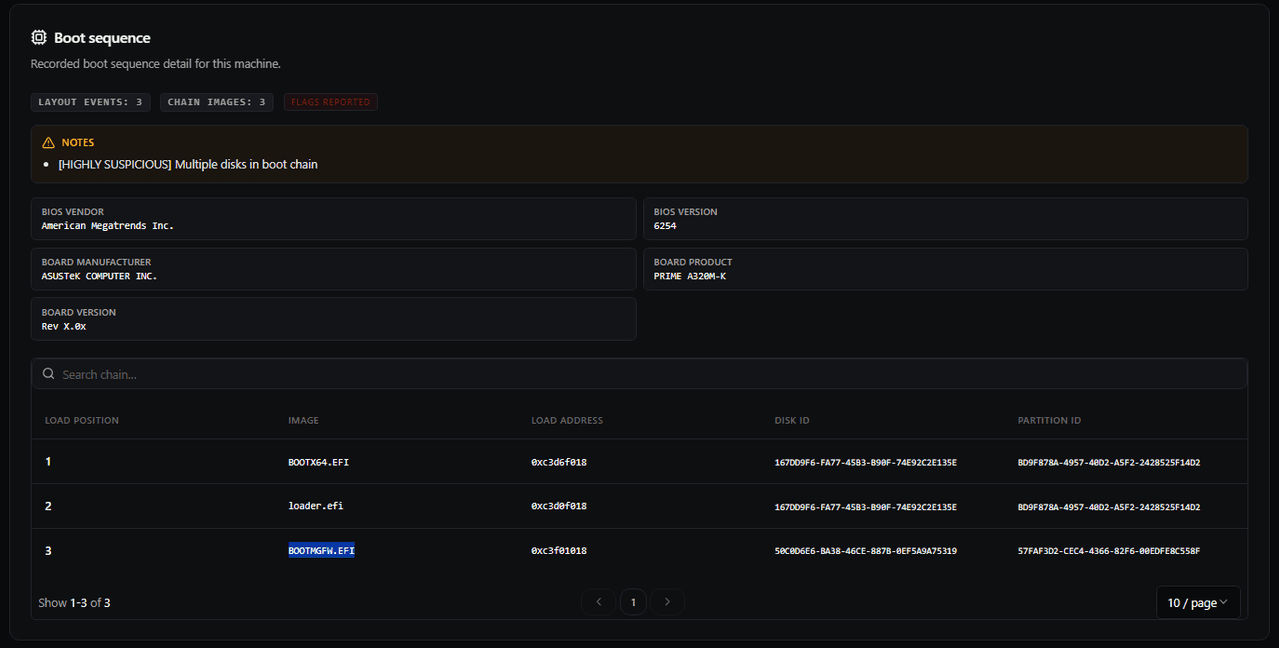
Esta detección aparece cuando Ocean ve una discrepancia en la secuencia de arranque. Cuando salta, revisa siempre la pestaña Secuencia de arranquea mano, porque tiene el detalle de la cadena (nombres de imagen, orden de carga, ID de disco y de partición).
En la primera captura, la cadena es claramente sospechosa y encaja con un cheat de EFI: BOOTX64.EFI (preloader de Linux Foundation, usado a menudo para saltar Secure Boot) , seguido de loader.efi, el payload malicioso y, al final, BOOTMGFW.EFI(gestor de arranque de Windows).
Si las etapas de arranque salen de discos distintos sin un motivo claro, o si falta por completo la entrada EFI de Windows, trátalo como una discrepancia muy rara e investiga enseguida.
Algunas laptops muestran una cadena parcial (por ejemplo, una etapa sin nombre ni ID de disco o partición) porque el firmware del fabricante corre antes de Windows. Igual hay que validarlo a mano en la pestaña Boot sequence.
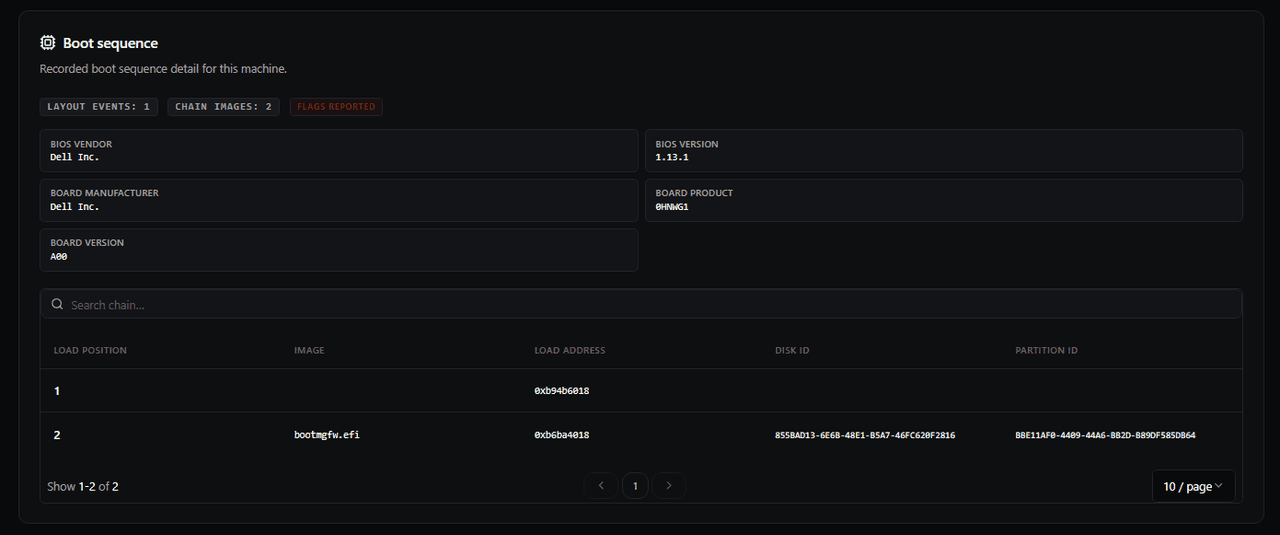
Entrada EFI sin archivo de respaldo
Hay una entrada de arranque EFI, pero el archivo EFI al que apunta no existe o no se puede resolver en el disco. Puede ser una mala configuración o un artefacto sospechoso de la etapa de arranque.