Minecraft-Erkennungsprotokolle
Liste der Erkennungen, die als wichtig markiert sind, mit Ocean Screenshare Tool bei Minecraft
Eine Schritt-für-Schritt-Anleitung, wie du einen Minecraft-Spieler per Screenshare prüfst, von der Scan-PIN bis zu diesen Erkennungen im Bericht, findest du unter How to screenshare a Minecraft player for cheats.
Ocean verfügt über mehrere Erkennungsfähigkeiten, darunter direkte, generische und spezifische Erkennungen. In diesem Abschnitt gehen wir die generischen und spezifischen Erkennungen Schritt für Schritt durch, da es praktisch unmöglich ist, alle unsere direkten Erkennungen zu beschreiben.
Direkt
Direkte Cheat-Erkennungen anhand von Rückständen oder anderen Erkennungsmethoden (z. B. Skript-Loader).
Generisch
Erkennungen hochverdächtiger ausführbarer Dateien; sie sind nicht zu 100 % sicher (sofern diese Dokumentation nichts anderes angibt), deuten aber stark auf Cheating hin.
Spezifisch
Erkennungen von Manipulations- oder Änderungsmethoden, mit denen unerlaubte Vorteile erlangt werden, sowie von Cheat-Abhängigkeiten usw.
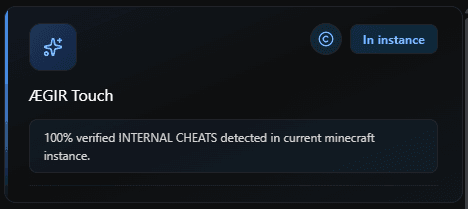
ÆGIR Touch
ÆGIR Touch ist ein zentraler, generischer Schutz gegen jeden Cheat, der bösartige interne Funktionen in Minecraft Java nutzt. Jeder Scan, der diese Prüfung auslöst, kommt zu dem Schluss, dass der Nutzer unerlaubte Modifikationen verwendet.
Generischer Clicker (JNativeHook)
Zeigt an, dass der Nutzer einen generischen Autoclicker verwendet hat, der JNativeHook-Importe nutzt (meist bei in Java geschriebenen Autoclickern zu sehen).
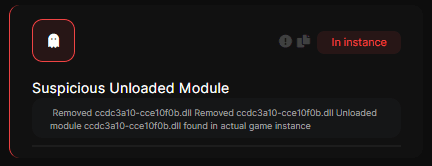
Verdächtiges entladenes Modul
Zeigt an, dass eine DLL aus dem Spielprozess entladen wurde.
Generischer Cheat-Render
Zeigt an, dass ein spielexternes GUI-/Render-Modul injiziert wurde.
Generisches Detour-Hooking
Untersucht kritische Betriebssystemfunktionen auf Änderungen an ihrem ursprünglichen Verhalten und sucht nach Mustern, die auf eine Umleitung der Ausführung hindeuten.
Generische ManualMap-Injektion
Zeigt eine DLL-Injektion mittels der Manual-Map-Technik
Generische Cheat-Injektion
Zeigt an, dass eine unerlaubte externe Injektion ins Spiel gefunden wurde.
Generische UI A
Es wurde eine GUI-Darstellung außerhalb des Spielprozesses erkannt, was praktisch unmöglich ist und sehr selten fälschlich markiert wird.
Spielprozess-Injektion
Sichere Cheat-Injektion
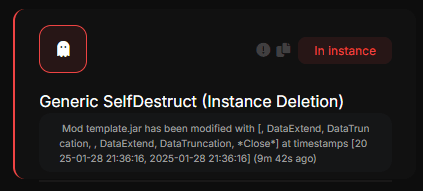
Generische Modifikationen
Ocean kann Änderungen an vom Spiel geladenen Dateien erkennen und senkt die Möglichkeit, eine Datei innerhalb der Spielinstanz unbemerkt zu verändern, auf 0 %.
Generische JVM/JVMTI-Injektion
Generische Erkennungen für Cheats, die Anweisungen über JVM und JVMTI ausführen.
Generischer interner SelfDestruct [Typ C]
Zeigt an, dass sich ein interner Cheat selbst zerstört hat.
Jnic-Obfuscator-Funktionen
Zeigt an, dass ein im Spiel geladener Mod mit JNIC obfuskiert ist; dadurch können wir den Mod-Code nicht lesen, was ihn hochverdächtig macht, und eine manuelle Prüfung ist erforderlich.
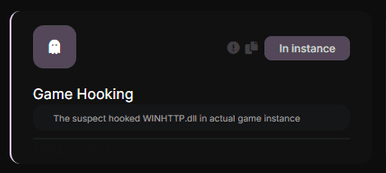
Spiel-Hooking
Zeigt an, dass der Verdächtige einen Import des Spielprozesses gehookt hat, was eindeutig auf eine Injektion hindeutet
Generisches Netzwerk-Hooking
Untersucht Netzwerkkommunikationsfunktionen, um das Abfangen oder Verändern von Netzwerkverkehr zu erkennen Ein Beispiel ist hier beschrieben
Generisches Input-Hooking
Untersucht Systemeingabefunktionen, um das Abfangen von Tastatur- oder Mausereignissen zu erkennen. Ein Beispiel ist hier beschrieben
Generisches Speicher-Hooking
Analysiert Speicherverwaltungsfunktionen, um Änderungen zu erkennen, die unbefugte Speichermanipulation ermöglichen. Ein Beispiel ist hier beschrieben
Generisches Thread-Hooking
Untersucht Funktionen zur Erstellung und Verwaltung von Threads, um Manipulationen am Threading-System zu erkennen. Ein Beispiel ist hier beschrieben
Generisches Region-Hooking
Erkennt kleine Bereiche ausführbaren Speichers mit mehreren Mustern zur Ausführungsumleitung, was für bestimmte Techniken charakteristisch ist Ein Beispiel ist hier beschrieben
Generisches Render-Hooking
Prüft die Integrität von Funktionen für die Grafikdarstellung. Analysiert, ob die Originalfunktionen verändert oder an nicht autorisierte Stellen umgeleitet wurden. Ein Beispiel ist hier beschrieben
Generische Shellcode-Injektion
Sucht im Speicher nach Mustern ausführbaren Codes, die zu keinem bekannten Modul gehören. Erkennt gängige Code-Injektionstechniken. Ein Beispiel ist hier beschrieben
Generische VA-Injektion
Erkennt Allokationen ausführbaren Speichers, die ungewöhnlich nah an geladenen Modulen liegen, was auf bestimmte Injektionstechniken hindeuten kann. Ein Beispiel ist hier beschrieben
Generischer Cheat A
Zeigt eine eindeutige Cheat-Injektion in den Spielprozess an
Generischer Cheat C
Zeigt eine eindeutige Cheat-Injektion in den Spielprozess an
Generischer Cheat T
(Teil der RUIN-Erkennungen) Generischer Cheat T zeigt invasives und unwahrscheinliches Verhalten in Minecraft-Klassen an und liefert ein nahezu unfehlbares Ergebnis für Cheating in der Instanz.
Generischer Spiel-Cheat-Render
Zeigt eine eindeutige Cheat-Injektion in den Spielprozess an
Generischer VP-Cheat
Erkennt verdächtige Änderungen an Speicherberechtigungen, insbesondere wenn Speicherbereiche von nicht ausführbar auf ausführbar wechseln, ohne zu legitimen Modulen zu gehören. Kann bei Mod-Loadern oder benutzerdefinierten Clients fälschlich auslösen
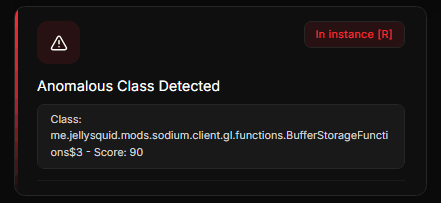
Anomale Klasse erkannt
Erkennt Klassen, die obfuskiert, gepackt sind oder schlicht nicht zum Vererbungsbaum einer normalen Java-Anwendung gehören. Kann bei Modloadern wie dem Lunar Client oder Badlion Client fälschlich auslösen (selten), da sie Closed Source sind und ihr Code wahrscheinlich obfuskiert ist.