Erkennungssysteme
Liste der Erkennungssysteme mit Ocean Screenshare Tool
Ocean Tool (https://anticheat.ac) verfügt über mehrere Erkennungsfähigkeiten, darunter direkte, generische und spezifische Erkennungen. In diesem Abschnitt gehen wir Schritt für Schritt die Integritätserkennungen durch, die auf Dinge hinweisen, welche die korrekte Integrität des Scans verändern, oder auf allgemeine Abweichungen, z. B. die Änderung einer ausgeführten Datei.
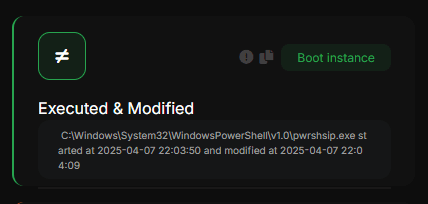
Ausgeführt & geändert
Zeigt an, dass eine zuvor ausgeführte Datei später geändert wurde, was auf eine Selbstzerstörung hindeuten kann.
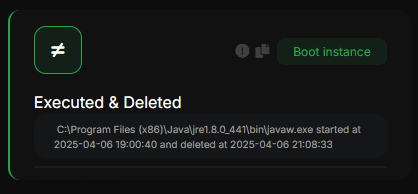
Ausgeführt & gelöscht
Zeigt an, dass eine zuvor ausgeführte Datei später gelöscht wurde, was auf eine Selbstzerstörung hindeuten kann.
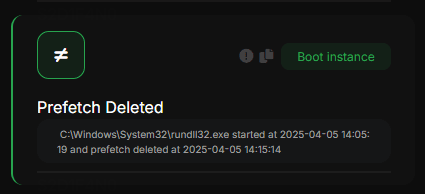
Prefetch gelöscht
Zeigt an, dass bei einer zuvor ausgeführten Datei deren Prefetch-Datei gelöscht wurde. Das ist kein normales Verhalten und deutet meist auf eine Selbstzerstörung oder eine Anti-Forensik-Technik hin.
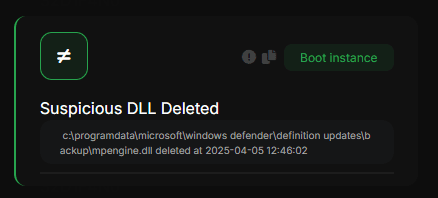
Verdächtige DLL gelöscht
Zeigt an, dass eine verdächtige DLL gelöscht wurde; das kann auf eine Selbstzerstörung hindeuten.
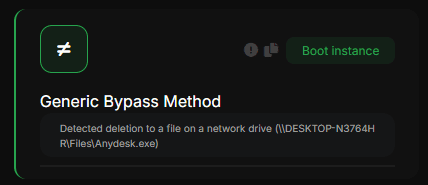
Generische Bypass-Methode (Netzwerkdatei)
Zeigt an, dass eine Datei auf einer Netzwerkressource geändert, ausgeführt oder gelöscht wurde. Dies wird als Bypass-Methode gewertet und ist ein deutlicher Hinweis darauf.
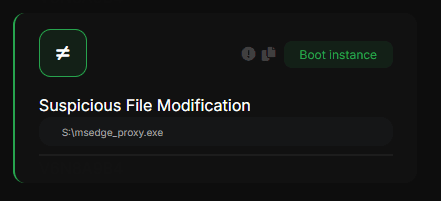
Verdächtige Dateilöschung/-ausführung/-änderung
Zeigt eine Änderung/Löschung/Ausführung bei einer hochverdächtigen Datei an
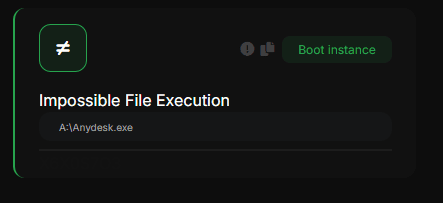
Unmögliche Dateilöschung/-ausführung/-änderung
Zeigen eine Änderung/Löschung/Ausführung bei einer Datei an, die unter normalen Bedingungen praktisch unmöglich vorkommt
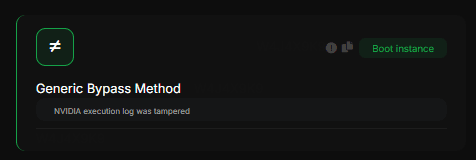
Generische Bypass-Methode (NVIDIA-/PowerShell-Ausführungsprotokoll)
Zeigen eine Änderung/Löschung bei einer Datei an, die unter normalen Bedingungen praktisch unmöglich vorkommt
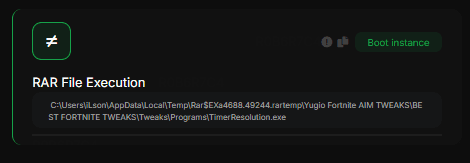
RAR-Dateiausführung
Zeigt eine direkte Dateiausführung aus einer RAR-Datei an
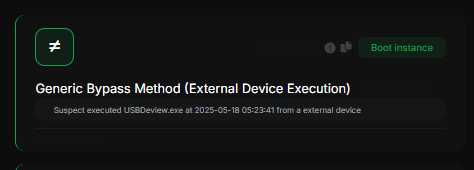
Generische Bypass-Methode (Ausführung von externem Gerät)
Zeigt eine Ausführung von einem externen Gerät an (meist ein Handy), was häufig für Bypasses genutzt wird
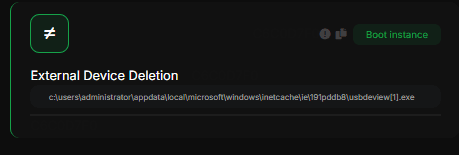
Löschung auf externem Gerät
Wie oben, zeigt aber eine Dateilöschung von einem externen Gerät an