Globale Erkennungsprotokolle
Liste der Erkennungen, die als wichtig markiert sind, mit Ocean Screenshare Tool
Ocean verfügt über mehrere Erkennungsfähigkeiten, darunter direkte, generische und spezifische Erkennungen. In diesem Abschnitt gehen wir die generischen und spezifischen Erkennungen Schritt für Schritt durch, da es praktisch unmöglich ist, alle unsere direkten Erkennungen zu beschreiben.
Direkt
Direkte Cheat-Erkennungen anhand von Rückständen oder anderen Erkennungsmethoden (z. B. Skript-Loader).
Generisch
Erkennungen hochverdächtiger ausführbarer Dateien; sie sind nicht zu 100 % sicher (sofern diese Dokumentation nichts anderes angibt), deuten aber stark auf Cheating hin.
Spezifisch
Erkennungen von Manipulations- oder Änderungsmethoden, mit denen unerlaubte Vorteile erlangt werden, sowie von Cheat-Abhängigkeiten usw.
Generischer Cheat-Loader
Zeigt Dateien an, die sehr wahrscheinlich (99 %) Cheats sind. Die Natur dieser Prüfung erlaubt es nicht, Spielerkennungen zu trennen, das heißt, sie kann Cheats für andere Spiele oder legitime Anwendungen erkennen. Es wird dringend empfohlen, die ausführbare Datei manuell zu prüfen.
Keyauth-Verbindung
Zeigt an, dass es eine direkte Verbindung gab (also eine ausführbare Datei hat die Verbindung aufgebaut und es ist kein Browserprotokoll) zu den Servern vonhttps://keyauth.cc(eine Authentifizierungssoftware, die häufig für Cheats/Spoofer genutzt wird). Das heißt nicht, dass der Nutzer Hacks verwendet, ist aber ein deutlicher Hinweis darauf.
eAuth-Verbindung
Zeigt an, dass es eine direkte Verbindung gab (also eine ausführbare Datei hat die Verbindung aufgebaut und es ist kein Browserprotokoll) zu den Servern vonhttps://eauth.us.to(eine Authentifizierungssoftware, die häufig für Cheats/Spoofer genutzt wird). Das heißt nicht, dass der Nutzer Hacks verwendet, ist aber ein deutlicher Hinweis darauf.
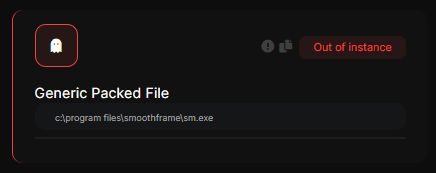
Generische gepackte Datei
Zeigt an, dass eine unsignierte Datei ausgeführt wurde, die durch Schutzsoftware wie VMProtect, Themida usw. geschützt ist, welche häufig zum Schutz von Cheats genutzt wird. Das heißt nicht, dass der Nutzer Cheats verwendet, ist aber ein deutlicher Hinweis.
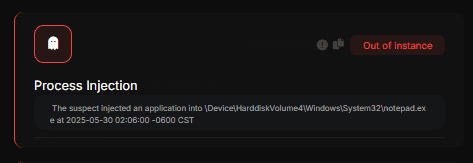
Prozessinjektion
Zeigt eine Injektion (vorzugsweise von DLL-Cheats) in einen Prozess an und stellt einen sicheren Alarm dar.
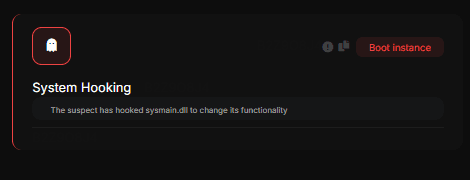
System-Hooking
Zeigt an, dass der Verdächtige einen Systemprozess/-dienst gehookt hat, was eindeutig auf einen Bypass-Versuch hindeutet
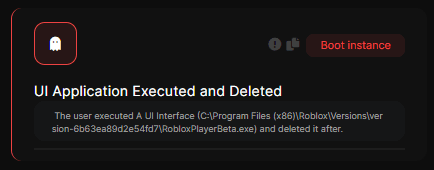
UI-Anwendung ausgeführt und gelöscht
Zeigt an, dass ein Programm eine GUI angezeigt hat und anschließend gelöscht wurde.
Generische externe Injektion
Zeigt an, dass ein Prozess, der keine GUI anzeigen sollte, dies getan hat. Kann fälschlich auslösen, daher ist eine manuelle Prüfung erforderlich.
ADS-Ausführung
Der Verdächtige hat eine Datei mit der Bypass-Methode Alternate Data Stream ausgeführt
DMA Fuser aktiv / Nicht vertrauenswürdiger Fuser-Hersteller
Zeigt an, dass der Nutzer einen Video-Fuser verwendet. Diese Geräte führen zwei Videoausgänge zu einem zusammen und werden für DMA-Cheating genutzt (da du ESP auf einem Bildschirm und das Spiel auf einem anderen hast).
Es weist nicht zwingend auf die Nutzung von DMA hin, ist aber ein sehr deutlicher Hinweis.
Dateilose Ausführung
Der Verdächtige hat eine Datei ausgeführt, die nicht auf dem Windows-Laufwerk liegt
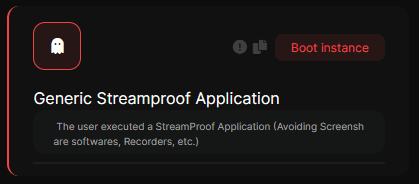
Generische Streamproof-Anwendung
Der Nutzer hat eine Streamproof-Anwendung ausgeführt (meist ein Cheat)
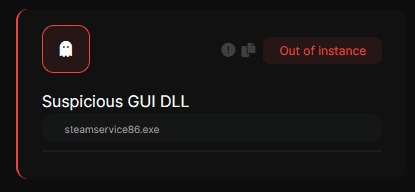
Verdächtige GUI-DLL
Zeigt, dass DLLs, die eine GUI (grafische Benutzeroberfläche) anzeigen, praktisch unmöglich sind und meist ein Cheat sind.
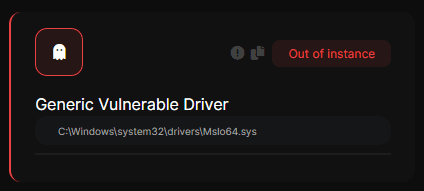
Generischer verwundbarer Treiber
Diese Erkennung markiert installierte Treiber mit Sicherheitslücken, die Prozesserhöhung, Codeausführung, Änderung geschützten Speichers usw. ermöglichen. Das heißt nicht, dass der Nutzer dies getan hat, sondern nur, dass der Treiber verwundbar ist. Weitere Informationen erhältst du, wenn du den Treibernamen suchst beihttps://www.loldrivers.io/.
In einem Beispiel mit dem Spiel „Rust“, das durch Easy Anticheat geschützt ist, nutzten Cheater einen Treiber (genauer gesagt diesenhttps://www.loldrivers.io/drivers/afb8bb46-1d13-407d-9866-1daa7c82ca63/), um Speicher zu verändern und Cheats zu injizieren und so das Anticheat zu umgehen
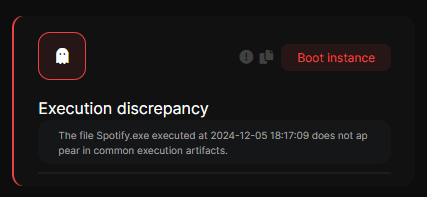
Ausführungsabweichung
Bedeutet, dass der Nutzer eine Datei ausgeführt hat, die nicht in den Windows-Ausführungsartefakten erscheint. Das ist nicht normal und muss geprüft werden.
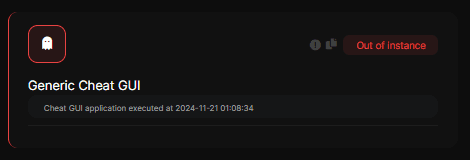
Generische Cheat-GUI
Bedeutet, dass ein Cheat eine GUI angezeigt hat. Diese Erkennung ist unter Windows 10 sicher und kann unter Windows 11 fälschlich auslösen; du kannst die Instanz anhand der angegebenen Ausführungszeit prüfen.
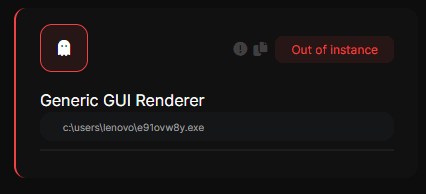
Generischer GUI-Renderer
In den allermeisten Fällen ist dieses Flag höchstwahrscheinlich ein Cheat; die Datei muss geprüft werden
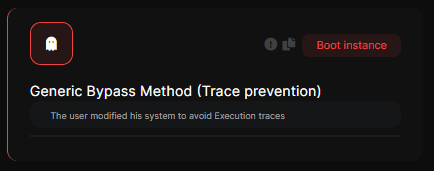
Generische Bypass-Methode (Spurenverhinderung)
Zeigt an, dass der Nutzer vor dem Screenshare Aspekte seines Computers verändert hat, damit dieser keine allgemeinen Protokolle/Ausführungsprotokolle auf normale Weise erzeugt.
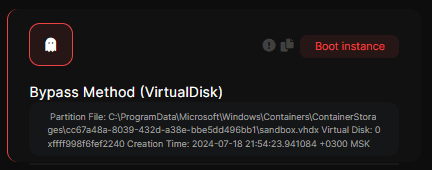
Bypass-Methode (VirtualDisk)
Zeigt an, dass der Nutzer virtuelle Datenträger (VHD) verwendet hat, um einen Screenshare zu umgehen. Datenträger von virtuellen Maschinen/Sandboxes können markiert werden, daher ist eine manuelle Prüfung nötig.
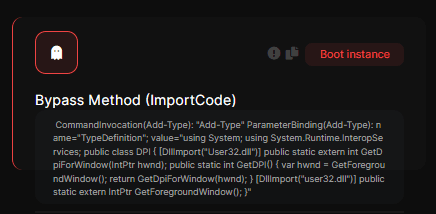
Bypass-Methode (Importcode)
Zeigt an, dass der Nutzer eine Methode mit der Importcode-Technik verwendet hat (im Kern eine Codezeile mit dem Quellcode eines Cheats, die es erlaubt, ihn dateilos über PowerShell oder einen ähnlichen Interpreter auszuführen; nicht zu verwechseln mit Python Importcode).
Der ausgeführte Befehl wird unten angezeigt. Er kann legitim sein (außer bei Python Importcode), deshalb wird dem Staff der ausgeführte Quellcode angezeigt, sodass eine manuelle Prüfung erforderlich ist.
Bypass-Methode (Python ImportCode)
Zeigt an, dass der Nutzer eine Methode mit der Importcode-Technik verwendet hat (im Kern eine Codezeile mit dem Quellcode eines Cheats, die es erlaubt, ihn dateilos über Python auszuführen).
Der ausgeführte Befehl wird unten angezeigt. Er kann nicht legitim sein und wird häufig für Autoclicker verwendet.
Bypass-Methode (Volume)
Zeigt an, dass der Nutzer ein Windows-Volume/-Laufwerk gelöscht hat, um einen Screenshare zu umgehen.
VeraCrypt-Bypass-Methode
Zeigt an, dass der Nutzer ein verstecktes VeraCrypt-Volume verwendet hat, um einen Screenshare zu umgehen.
OSFMount-Bypass-Methode
Zeigt an, dass der Nutzer ein OSFMount-RAM-Volume verwendet hat, um einen Screenshare zu umgehen.
Bypass-Methode (Gefälschte Signatur)
Zeigt an, dass der Nutzer gefälschte digitale Signaturen verwendet hat, um einen Screenshare zu umgehen.
Windows erlaubt es, digitale Signaturen lokal (inoffiziell) zu erstellen. So lassen sich Dateien signieren, als wären sie Originale, indem man ihre Signaturen fälscht.
Bypass-Methode (Laufwerksformatierung)
Zeigt an, dass der Nutzer vor dem Screenshare einen Datenträger formatiert hat.
Bypass-Methode (Dienst neu gestartet)
Zeigt an, dass der Nutzer für einen Screenshare wichtige Prozesse wie DPS, EventLog usw. neu gestartet hat.
Bypass-Methode (Prefetch-Löschung)
Zeigt an, dass der Nutzer .PF-Dateien aus dem Prefetch-Ordner gelöscht hat. Dies wird als Bypass-Versuch gewertet.
Bypass-Methode (Datennutzung gelöscht)
Zeigt an, dass der Nutzer das Windows-Datennutzungsprotokoll gelöscht hat.
Bypass-Methode (Datenänderung)
Der Verdächtige hat Datum und Uhrzeit von Windows seit der Boot-Instanz verändert
Bypass-Methode (Dienstmanipulation)
Der Verdächtige hat die Berechtigungen eines Dienstes geändert, um dessen korrekte Funktion zu verhindern
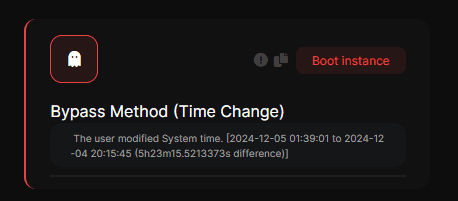
Bypass-Methode (Zeitänderung)
Der Verdächtige hat vor dem Screenshare die Uhrzeit deines Systems geändert. Das wird sehr oft genutzt, um den Zeitpunkt von Dateilöschung, -änderung usw. zu verändern.
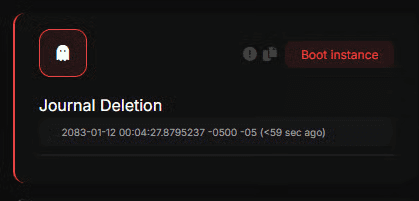
Journal-Löschung
Zeigt an, dass das USN-Journal gelöscht wurde, was direkt als Bypass-Methode gewertet wird.
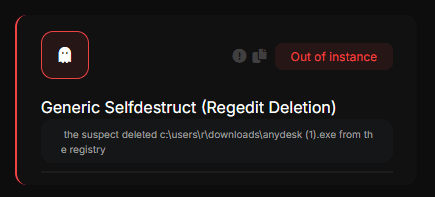
Regedit-Löschung
Ocean kann erkennen, ob ein Nutzer Regedit-Werte in gängigen Ausführungsartefakten wie BAM u. a. löscht.
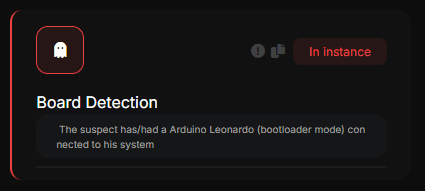
Board-Erkennung
Zeigt an, dass der Nutzer ein Board (Typ Arduino oder Raspberry PI) angeschlossen hat
Diese werden für Cheating verwendet (zum Beispiel Colorbot und andere)
Das heißt nicht, dass der Nutzer diese Cheats aktiv verwendet.
Fuser-Erkennung
Zeigt an, dass der Nutzer einen Video-Fuser verwendet. Diese Geräte führen zwei Videoausgänge zu einem zusammen und werden für DMA-Cheating genutzt (da du ESP auf einem Bildschirm und das Spiel auf einem anderen hast).
Es weist nicht zwingend auf die Nutzung von DMA hin, ist aber ein sehr deutlicher Hinweis.
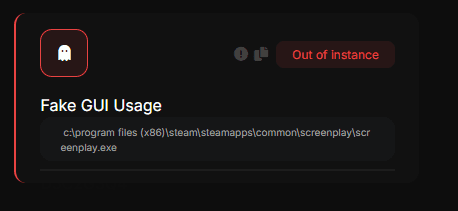
Nutzung einer gefälschten GUI
Zeigt den Einsatz einer von Katana Antiscreenshare entwickelten Technik an, bei der eine gefälschte GUI angezeigt wird, um den Cheat als legitimes Programm zu tarnen
Generischer Screenshot-Rest
Zeigt an, dass ein Rest eines Screenshots gefunden wurde, der von einer verdächtigen ausführbaren Datei erzeugt wurde
Viele Cheats/Spoofer nutzen diese Screenshots als Ausführungsprotokolle, um etwa mögliche Debug-Protokolle zu prüfen.
Manuell gemappter Kernel-Treiber
Das manuelle Mapping von Kernel-Mode-Treibern ist in der Game-Hacking-Szene gängige Praxis. Mehr erfährst du in unserem Artikel zum Driver-Mapping mit KDMapper
Boot-Hardware-Abweichung [TYP V]
Sichere EFI-Cheat-Erkennung. Mehr erfährst du auf dieser Wikipedia-Seite
Boot-Konfigurationsabweichung [TYP V]
Hochverdächtige Abweichung der Boot-Konfiguration, meist im Zusammenhang mit EFI-Cheats. Mehr erfährst du in dieser Wikipedia-Seite
Boot-Sequenz-Abweichung [TYP V]
Sichere EFI-Cheat-Erkennung. Mehr erfährst du auf dieser Wikipedia-Seite
Boot-Manipulationsabweichung [TYP V]
In der Boot-Sequenz wurde eine Manipulationsabweichung erkannt. Weitere Details findest du im Tab Boot-Sequenz.
Boot-Adressabweichung [TYP V]
In der Boot-Sequenz wurde eine Manipulationsabweichung erkannt. Weitere Details findest du im Tab Boot-Sequenz.
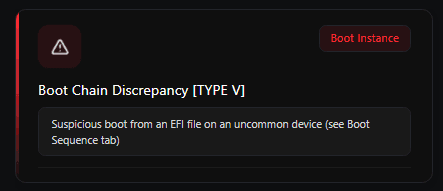
Boot-Kettenabweichung [TYP V]
In der Boot-Sequenz wurde eine Boot-Abweichung erkannt. Das passiert beim Booten von ungewöhnlichen Geräten. Weitere Details findest du im Tab Boot-Sequenz.
System-Boot-Abweichung [TYP V]
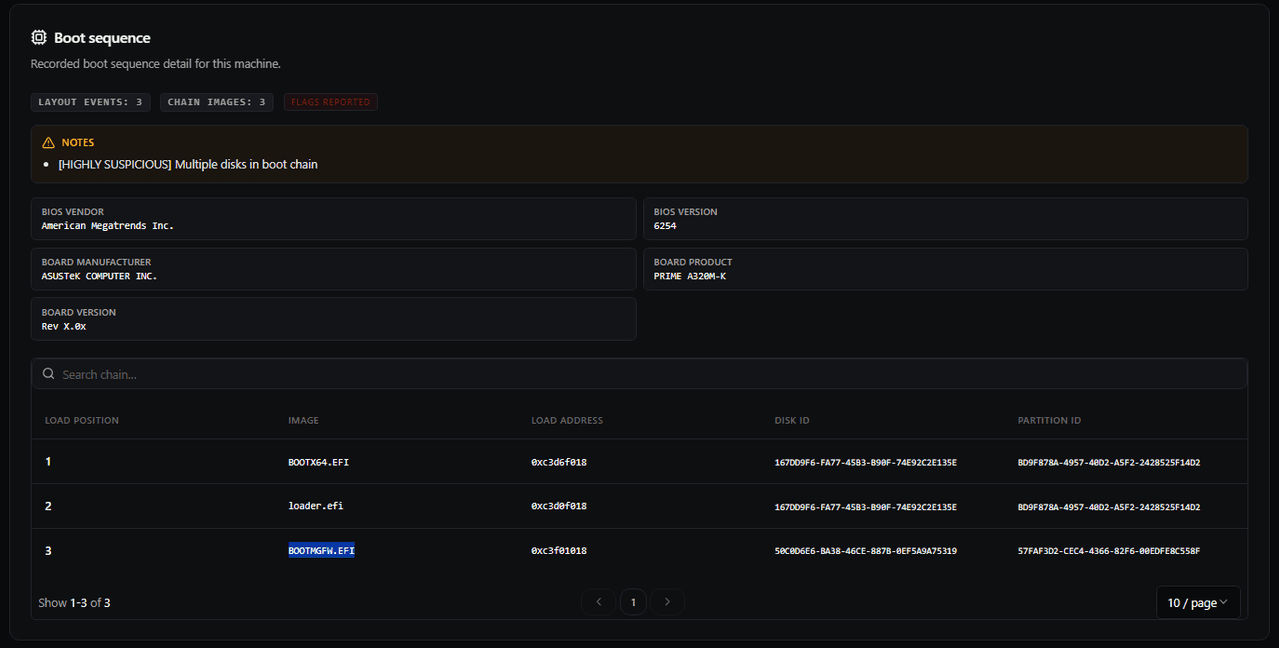
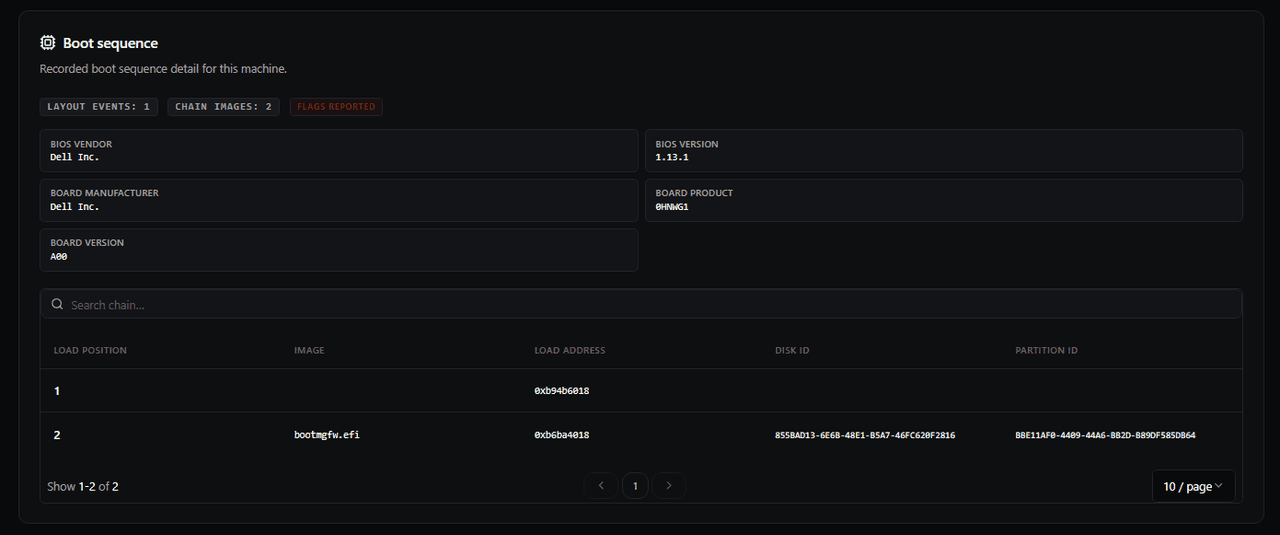
Diese Erkennung erscheint, wenn Ocean eine Abweichung in der Boot-Sequenz des Rechners feststellt. Wenn dieser Alarm ausgelöst wird, solltest du immer den Tab Boot-Sequenzmanuell prüfen, da er die wichtigsten Kettendetails enthält (Image-Namen, Ladereihenfolge, Datenträger-ID und Partitions-ID).
Im ersten Screenshot ist die Kette eindeutig verdächtig und passt zu einem EFI-Cheat-Pfad: BOOTX64.EFI (Linux-Foundation-Preloader, der oft genutzt wird, um Secure Boot zu umgehen) , gefolgt von loader.efi, der bösartigen Payload, und schließlich BOOTMGFW.EFI(Windows-Boot-Manager). .
Wenn Boot-Stufen ohne klaren Grund von verschiedenen Datenträgern geladen werden oder der Windows-EFI-Eintrag komplett fehlt, behandle es als höchst ungewöhnliche Abweichung und untersuche sie sofort.
Manche Laptops können eine Teilkette zeigen (z. B. eine unbenannte Stufe ohne Datenträger-/Partitions-IDs), weil OEM-Firmware-Komponenten vor Windows laufen. Das erfordert dennoch eine manuelle Prüfung im Tab Boot-Sequenz.
EFI-Eintrag ohne zugrunde liegende Referenz
Ein EFI-Boot-Eintrag ist vorhanden, aber die referenzierte EFI-Datei existiert nicht oder kann auf dem Datenträger nicht aufgelöst werden. Das kann auf eine Fehlkonfiguration oder ein möglicherweise verdächtiges Artefakt der Boot-Phase hindeuten.