Minecraft tespit kayıtları
Şununla önemli işaretlenen tespitlerin listesi: Ocean Screenshare Tool üzerinde Minecraft
Ocean'ın doğrudan, genel ve özel tespitleri vardır. Tüm doğrudan tespitleri anlatmak pratikte imkânsız olduğu için bu bölümde genel ve özel tespitleri adım adım geziyoruz.
Doğrudan
Kalıntılar veya başka yöntemlerle doğrudan hile tespitleri (örneğin Skript Loader).
Genel
Çok şüpheli çalıştırılabilir dosya tespitleri. Bu dokümantasyon aksini söylemedikçe %100 kesin değildir, ama hile olasılığı yüksektir.
Özel
Yasadışı avantaj, hile bağımlılığı ve benzeri için kullanılan kurcalama veya değiştirme yöntemlerinin tespitleri.
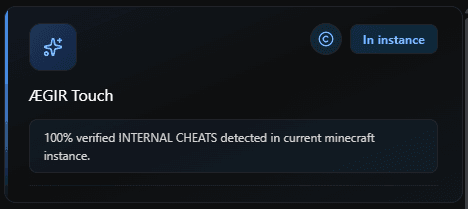
ÆGIR Touch
ÆGIR Touch, Minecraft Java'da kötü amaçlı dahili fonksiyon kullanan hilelere karşı temel, genel bir korumadır. Bu kontrolü tetikleyen her tarama, kullanıcının yasadışı değişiklik kullandığı sonucuna varır.
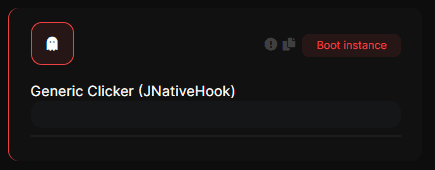
Genel tıklayıcı (JNativeHook)
Kullanıcının JNativeHook import'ları kullanan genel bir otomatik tıklayıcı çalıştırdığını gösterir (genelde Java ile yazılmış tıklayıcılarda görülür).
Şüpheli kaldırılmış modül
Oyun sürecinden bir DLL'in kaldırıldığını gösterir.
Genel hile render'ı
Oyuna harici bir GUI veya render modülünün enjekte edildiğini gösterir.
Genel detour hook
Özgün davranışlarındaki değişiklikleri görmek için kritik işletim sistemi fonksiyonlarını inceler ve yürütmenin yönlendirildiğini gösteren kalıplar arar.
Genel ManualMap enjeksiyonu
Şunu kullanan bir DLL enjeksiyonunu gösterir: Manual Map tekniği
Genel hile enjeksiyonu
Oyuna yasadışı bir harici enjeksiyon bulunduğunu gösterir.
Genel UI A
Oyun sürecinin dışında bir GUI çizimi tespit edildi. Yanlış pozitif olması pratikte imkânsızdır ve çok nadirdir.
Oyun süreci enjeksiyonu
Kesin hile enjeksiyonu
Genel değişiklikler
Ocean, oyunun yüklediği dosyalardaki değişiklikleri tespit eder. Oyun örneğinin içindeki bir dosyayı fark edilmeden değiştirme ihtimali 0'a iner.
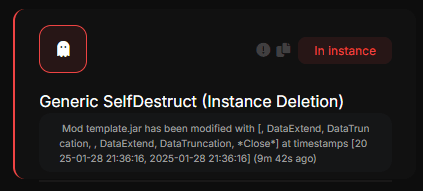
Genel JVM/JVMTI enjeksiyonu
JVM ve JVMTI ile komut çalıştıran hileler için genel tespitler.
Genel dahili kendini imha [tip C]
Dahili bir hilenin kendini imha ettiğini gösterir.
JNIC obfuscator fonksiyonları
Oyuna yüklenen bir modun JNIC ile obfuscate edildiğini gösterir. Mod kodunu okuyamayız, bu yüzden çok şüphelidir ve elle kontrol gerekir.
Oyun hook'u
Şüphelinin oyun sürecinin bir import'unu hook'ladığını gösterir. Bu, açık bir enjeksiyon işaretidir.
Genel ağ hook'u
Ağ trafiğinin kesildiğini veya değiştirildiğini görmek için ağ iletişim fonksiyonlarını inceler. Bir örnek burada
Genel girdi hook'u
Klavye veya fare olaylarının kesildiğini görmek için sistem girdi fonksiyonlarını inceler. Bir örnek burada
Genel bellek hook'u
Yetkisiz bellek manipülasyonuna izin veren değişiklikleri bulmak için bellek yönetimi fonksiyonlarını analiz eder. Bir örnek burada
Genel thread hook'u
Thread sisteminin kurcalandığını görmek için thread oluşturma ve yönetimine bağlı fonksiyonları inceler. Bir örnek burada
Genel bölge hook'u
Belirli tekniklere özgü, birden fazla yürütme yönlendirme kalıbı içeren küçük çalıştırılabilir bellek bölgelerini bulur. Bir örnek burada
Genel render hook'u
Grafik çizimine bağlı fonksiyonların bütünlüğünü doğrular. Özgün fonksiyonların değiştirilip yetkisiz yerlere yönlendirilip yönlendirilmediğine bakar. Bir örnek burada
Genel shellcode enjeksiyonu
Bellekte bilinen modüllere ait olmayan çalıştırılabilir kod kalıpları arar. Yaygın kod enjeksiyonu tekniklerini tanır. Bir örnek burada
Genel VA enjeksiyonu
Yüklenmiş modüllere alışılmadık derecede yakın çalıştırılabilir bellek ayırmalarını tespit eder. Bu, belirli enjeksiyon tekniklerine işaret edebilir. Bir örnek burada
Genel hile A
Oyun sürecine açık bir hile enjeksiyonunu gösterir.
Genel hile C
Oyun sürecine açık bir hile enjeksiyonunu gösterir.
Genel hile T
(RUIN tespitlerinin parçası) Generic Cheat T, Minecraft sınıflarında istilacı ve olasılıksız davranışlar gösterir. Örnekte hile sonucu neredeyse kesin olur.
Genel oyun hilesi render'ı
Oyun sürecine açık bir hile enjeksiyonunu gösterir.
Genel VP hilesi
Bellek izinlerindeki şüpheli değişiklikleri tespit eder, özellikle bir bölge meşru bir modüle bağlı olmadan çalıştırılamazdan çalıştırılabilire geçince. Mod yükleyicilerde veya özel istemcilerde yanlış pozitif olabilir.
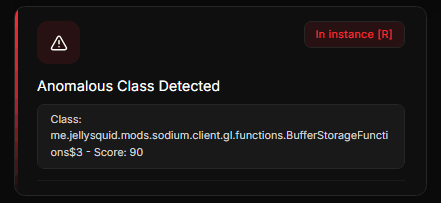
Anormal sınıf tespit edildi
Obfuscate edilmiş, paketlenmiş veya normal bir Java uygulamasının kalıtım ağacına ait olmayan sınıfları tespit eder. Lunar Client veya Badlion Client gibi mod yükleyicilerde nadiren yanlış pozitif olabilir, çünkü kapalı kaynaklıdır ve kodları obfuscate edilmiş olabilir.