Genel tespit kayıtları
Şununla önemli işaretlenen tespitlerin listesi: Ocean Screenshare Tool
Ocean'ın doğrudan, genel ve özel tespitleri vardır. Tüm doğrudan tespitleri anlatmak pratikte imkânsız olduğu için bu bölümde genel ve özel tespitleri adım adım geziyoruz.
Doğrudan
Kalıntılar veya başka yöntemlerle doğrudan hile tespitleri (örneğin Skript Loader).
Genel
Çok şüpheli çalıştırılabilir dosya tespitleri. Bu dokümantasyon aksini söylemedikçe %100 kesin değildir, ama hile olasılığı yüksektir.
Özel
Yasadışı avantaj, hile bağımlılığı ve benzeri için kullanılan kurcalama veya değiştirme yöntemlerinin tespitleri.
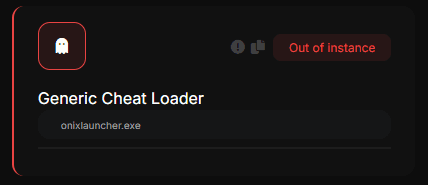
Genel hile yükleyici
Hile olma ihtimali ÇOK YÜKSEK (%99) dosyaları işaretler. Bu kontrol oyunlara göre ayıramaz, bu yüzden başka oyunların hilelerini veya meşru uygulamaları da işaretleyebilir. Çalıştırılabilir dosyayı ELLE kontrol etmen ŞİDDETLE ÖNERİLİR.
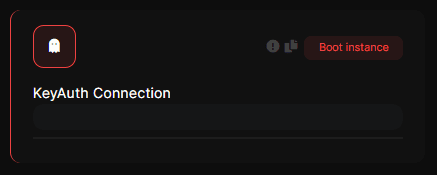
Keyauth bağlantısı
Doğrudan bir bağlantı olduğunu gösterir (bir çalıştırılabilir dosya bağlandı, tarayıcı kaydı değil). Hedef sunucular:https://keyauth.cc(hile ve spoofer'larda sık kullanılan bir kimlik doğrulama yazılımı). Kullanıcının hile kullandığını kanıtlamaz, ama bunun AÇIK bir işaretidir.
eAuth bağlantısı
Doğrudan bir bağlantı olduğunu gösterir (bir çalıştırılabilir dosya bağlandı, tarayıcı kaydı değil). Hedef sunucular:https://eauth.us.to(hile ve spoofer'larda sık kullanılan bir kimlik doğrulama yazılımı). Kullanıcının hile kullandığını kanıtlamaz, ama bunun AÇIK bir işaretidir.
Genel paketlenmiş dosya
VMProtect veya Themida gibi, hileleri korumak için sık kullanılan yazılımlarla korunan imzasız bir dosyanın çalıştığını gösterir. Kullanıcının hile kullandığını kanıtlamaz, ama AÇIK bir işarettir.
Süreç enjeksiyonu
Bir sürece enjeksiyonu gösterir (özellikle hile DLL'leri). Kesin bir uyarıdır.
Sistem hook'u
Şüphelinin bir sistem sürecini veya hizmetini hook'ladığını gösterir. Açık bir bypass girişimidir.
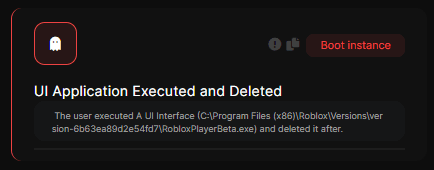
Çalıştırılıp silinen UI uygulaması
Bir programın GUI gösterip sonra silindiğini gösterir.
Genel harici enjeksiyon
GUI göstermemesi gereken bir sürecin GUI gösterdiğini belirtir. Yanlış olabilir, elle inceleme gerekir.
ADS yürütmesi
Şüpheli, Alternate Data Stream bypass yöntemiyle bir dosya çalıştırdı.
Aktif DMA Fuser / güvenilmeyen Fuser üreticisi
Kullanıcının bir Video Fuser kullandığını gösterir. Bu cihazlar iki video çıkışını birleştirir. DMA hilesinde kullanılır (bir ekranda ESP, diğerinde oyun).
Tek başına DMA kullanımını kanıtlamaz, ama çok açık bir işarettir.
Dosyasız yürütme
Şüpheli, Windows üzerinde bulunmayan bir dosya çalıştırdı.
Genel streamproof uygulama
Kullanıcı bir StreamProof uygulama çalıştırdı (çoğunlukla bir hile).
Şüpheli GUI DLL'i
GUI (grafik arayüz) gösteren DLL'ler pratikte imkânsızdır ve çoğu zaman bir hiledir.
Genel savunmasız sürücü
Süreç yükseltme, kod çalıştırma veya korumalı belleği değiştirme gibi açıkları olan yüklü sürücüleri işaretler. Kullanıcının bunu yaptığı anlamına gelmez; sürücü savunmasızdır. Sürücü adını şurada arayabilirsin:https://www.loldrivers.io/.
Easy Anticheat ile korunan Rust örneğinde hileciler bir sürücü kullandı (daha açık olarak buhttps://www.loldrivers.io/drivers/afb8bb46-1d13-407d-9866-1daa7c82ca63/) belleği değiştirip hile enjekte etmek ve anticheat'i atlatmak için.
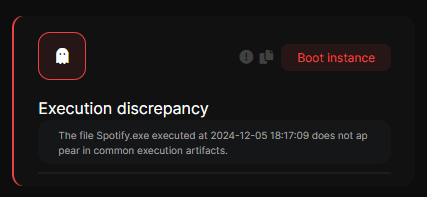
Yürütme tutarsızlığı
Kullanıcı bir dosya çalıştırdı ve Windows çalıştırma izlerinde görünmedi. Bu normal değildir ve kontrol edilmelidir.
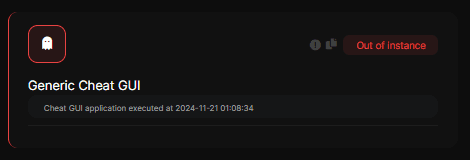
Genel hile GUI'si
Bir hile GUI gösterdi. Windows 10'da güvenlidir, Windows 11'de yanlış pozitif olabilir. Örneği verilen yürütme saatiyle kontrol et.
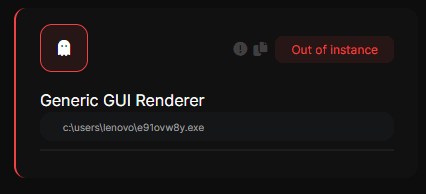
Genel GUI render'ı
Bu işaret çoğu zaman bir hiledir. Dosyayı kontrol etmek gerekir.
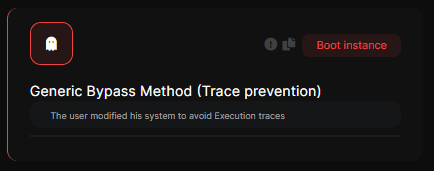
Genel bypass yöntemi (iz engelleme)
Kullanıcının screenshare öncesinde bilgisayarını, normal şekilde genel kayıt ve yürütme kaydı üretmesin diye değiştirdiğini gösterir.
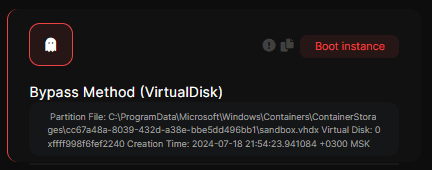
Bypass yöntemi (sanal disk)
Kullanıcının bir screenshare'i atlatmak için sanal disk (VHD) kullandığını gösterir. Sanal makine veya sandbox diskleri de işaretlenebilir, elle kontrol gerekir.
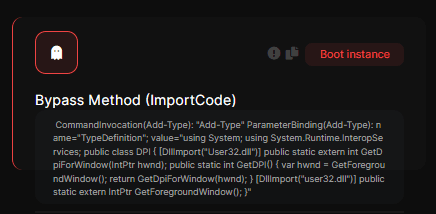
Bypass yöntemi (Importcode)
Kullanıcının Importcode tekniğini kullandığını gösterir. Kısaca, bir hilenin kaynak kodunu içeren ve Powershell veya benzeri bir yorumlayıcıyla dosyasız çalıştırılan bir satırdır. Python Importcode ile karıştırma.
Çalıştırılan komut aşağıda görünür. LEGİT olabilir (Python Importcode hariç), bu yüzden kaynak kod staff'a gösterilir ve elle inceleme gerekir.
Bypass yöntemi (Python ImportCode)
Kullanıcının Importcode tekniğini kullandığını gösterir. Kısaca, bir hilenin kaynak kodunu içeren ve Python ile dosyasız çalıştırılan bir satırdır.
Çalıştırılan komut aşağıda görünür. Bu LEGİT olamaz ve genellikle otomatik tıklayıcılar için kullanılır.
Bypass yöntemi (birim)
Kullanıcının bir screenshare'i atlatmak için bir Windows birimini veya diski sildiğini gösterir.
VeraCrypt bypass yöntemi
Kullanıcının bir screenshare'i atlatmak için gizli bir VeraCrypt birimi kullandığını gösterir.
OSFMount bypass yöntemi
Kullanıcının bir screenshare'i atlatmak için bir OSFMount RAM birimi kullandığını gösterir.
Bypass yöntemi (sahte imza)
Kullanıcının bir screenshare'i atlatmak için sahte dijital imza kullandığını gösterir.
Windows yerel (resmi olmayan) dijital imza oluşturmana izin verir. Böylece imzayı taklit ederek dosyaları orijinalmiş gibi imzalayabilirsin.
Bypass yöntemi (disk biçimlendirme)
Kullanıcının screenshare öncesinde bir diski biçimlendirdiğini gösterir.
Bypass yöntemi (hizmet yeniden başlatıldı)
Kullanıcının bir screenshare için DPS, EventLog gibi önemli süreçleri yeniden başlattığını gösterir.
Bypass yöntemi (Prefetch silme)
Kullanıcının Prefetch klasöründen .PF dosyalarını sildiğini gösterir. Bu bir bypass girişimi sayılır.
Bypass yöntemi (veri kullanımı temizliği)
Kullanıcının Windows veri kullanım kaydını sildiğini gösterir.
Bypass yöntemi (veri değişikliği)
Şüpheli, açılıştan beri Windows tarih ve saatini değiştirdi.
Bypass yöntemi (hizmet kurcalama)
Şüpheli, bir hizmetin doğru çalışmaması için izinlerini değiştirdi.
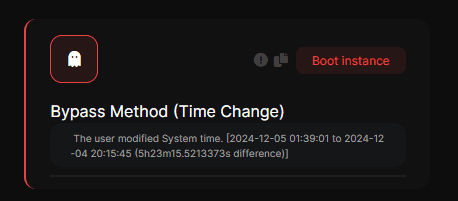
Bypass yöntemi (saat değişikliği)
Şüpheli, screenshare öncesinde sistem saatini değiştirdi. Dosya silme veya değiştirme saatini kaydırmak için sık kullanılır.
Günlük silme
USN günlüğünün silindiğini gösterir. Doğrudan bir bypass yöntemi sayılır.
Regedit silme
Ocean, kullanıcının BAM gibi yaygın yürütme izlerindeki regedit değerlerini silip silmediğini tespit eder.
Kart tespiti
Kullanıcının bir kart bağladığını gösterir (Arduino veya Raspberry Pi türü).
Hile için kullanılır (örneğin colorbot ve diğerleri).
Kullanıcının bu hileleri o anda kullandığını göstermez.
Fuser tespiti
Kullanıcının bir Video Fuser kullandığını gösterir. Bu cihazlar iki video çıkışını birleştirir. DMA hilesinde kullanılır (bir ekranda ESP, diğerinde oyun).
Tek başına DMA kullanımını kanıtlamaz, ama çok açık bir işarettir.
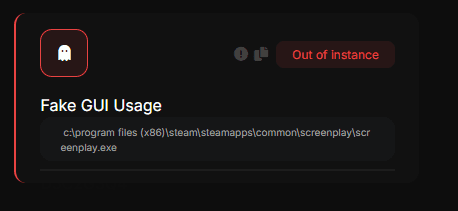
Sahte GUI kullanımı
Katana Antiscreenshare'in öncülük ettiği bir tekniği gösterir: hileyi meşru bir program gibi göstermek için sahte bir GUI çizmek.
Genel ekran görüntüsü kalıntısı
Şüpheli bir çalıştırılabilir dosyanın ürettiği bir ekran görüntüsü kalıntısı bulunduğunu gösterir.
Birçok hile ve spoofer bu görüntüleri, olası debug kayıtlarını kontrol etmek için çalıştırma günlüğü olarak kullanır.
Elle eşlenmiş çekirdek sürücüsü
Çekirdek modu sürücülerini elle eşlemek oyun hilesi sahnesinde yaygındır. Daha fazlası şurada: Bir örnek burada
Önyükleme donanım tutarsızlığı [TİP V]
Kesin EFI hile tespiti. Daha fazlası şurada: bu Wikipedia sayfası
Önyükleme yapılandırma uyuşmazlığı [TİP V]
Çoğunlukla EFI hileleriyle ilgili, çok şüpheli bir önyükleme yapılandırma uyuşmazlığı. Daha fazlası şurada: bu Wikipedia sayfası
Önyükleme sırası tutarsızlığı [TİP V]
Kesin EFI hile tespiti. Daha fazlası şurada: bu Wikipedia sayfası
Önyükleme kurcalama tutarsızlığı [TİP V]
Önyükleme sırasında bir kurcalama tutarsızlığı tespit edildi. Ayrıntı için Boot sequence sekmesine bak.
Önyükleme adresi tutarsızlığı [TİP V]
Önyükleme sırasında bir kurcalama tutarsızlığı tespit edildi. Ayrıntı için Boot sequence sekmesine bak.
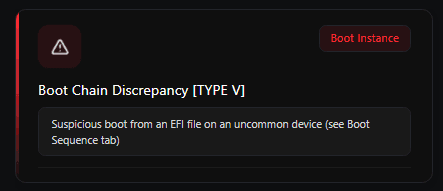
Önyükleme zinciri tutarsızlığı [TİP V]
Önyükleme sırasında bir tutarsızlık tespit edildi. Alışılmadık aygıtlardan açılınca olur. Ayrıntı için Boot sequence sekmesine bak.
Sistem önyükleme tutarsızlığı [TİP V]
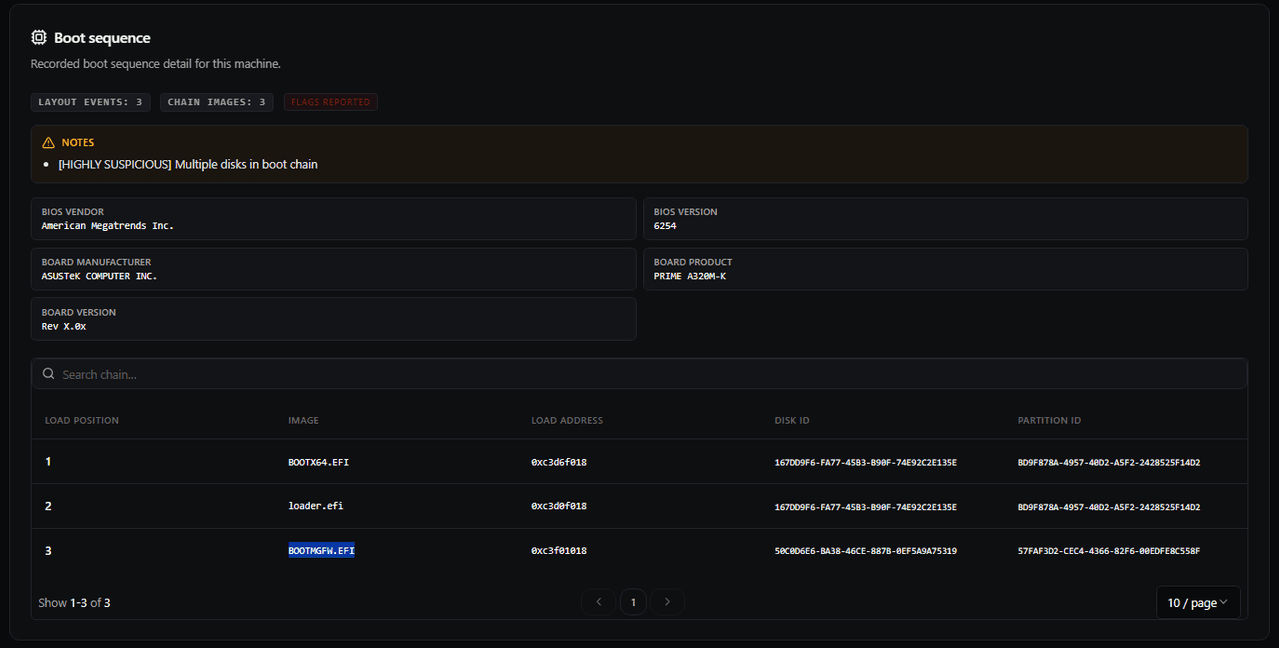
Bu tespit, Ocean makinenin önyükleme sırasında bir tutarsızlık gördüğünde çıkar. Uyarı gelince her zaman şu sekmeyi incele: Önyükleme sırasıelle, çünkü zincirin en ilgili ayrıntıları oradadır (imaj adları, yükleme sırası, disk ID ve bölüm ID).
İlk ekran görüntüsünde zincir açıkça şüpheli ve bir EFI hilesiyle uyumlu: BOOTX64.EFI (Secure Boot'u atlatmak için sık kullanılan Linux Foundation preloader) , ardından loader.efi, kötü amaçlı yük ve en sonda BOOTMGFW.EFI(Windows önyükleme yöneticisi).
Önyükleme aşamaları açık bir neden olmadan farklı disklerden yükleniyorsa veya Windows EFI girdisi tamamen yoksa bunu çok olağandışı bir tutarsızlık say ve hemen incele.
Bazı laptoplar kısmi bir zincir gösterebilir (örneğin disk veya bölüm ID'si olmayan adsız bir aşama), çünkü OEM firmware bileşenleri Windows'tan önce çalışır. Yine de Boot sequence sekmesinde elle doğrulamak gerekir.
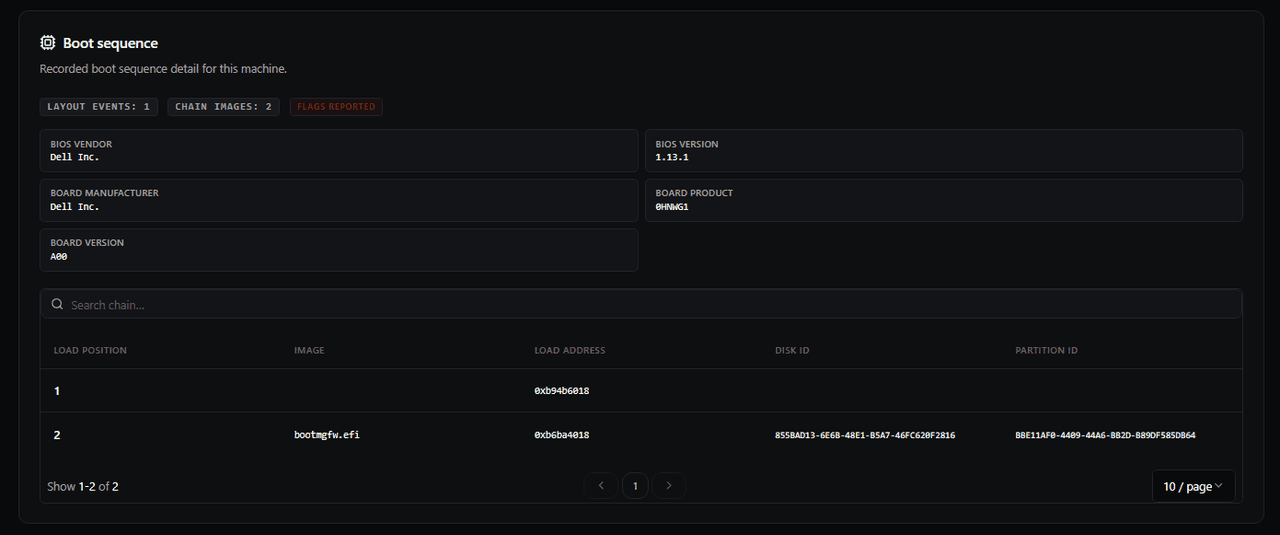
Dayanağı olmayan EFI girdisi
Bir EFI önyükleme girdisi var, ama işaret ettiği EFI dosyası diskte yok veya çözülemiyor. Yanlış yapılandırma veya şüpheli bir önyükleme aşaması kalıntısı olabilir.