Registros de detecção
Lista de detecções marcadas como importantes com Ocean Screenshare Tool em Minecraft
O Ocean tem várias capacidades de detecção: diretas, genéricas e específicas. Nesta seção, percorremos passo a passo as detecções genéricas e as específicas, já que é praticamente impossível descrever todas as diretas.
Direta
Detecções diretas de cheats a partir de resíduos ou outros métodos de detecção (por exemplo, Skript Loader).
Genérica
Detecções de executáveis altamente suspeitos. Embora não sejam 100% certas (a menos que esta documentação diga o contrário), indicam uma grande probabilidade de uso de cheats.
Específica
Detecções de métodos de adulteração ou modificação usados para obter vantagens ilegais, dependências de cheats, etc.
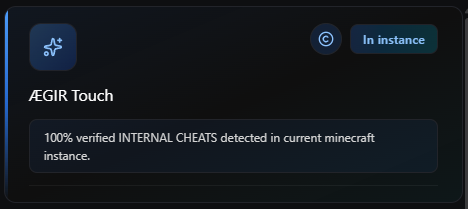
ÆGIR Touch
O ÆGIR Touch é uma proteção genérica fundamental contra qualquer cheat que use funções internas maliciosas no Minecraft Java. Qualquer scan que dispare esta verificação conclui que o usuário está usando modificações ilegais.
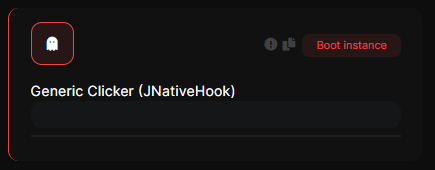
Clicker genérico (JNativeHook)
Indica que o usuário usou um autoclicker genérico com imports do JNativeHook (comum em autoclickers feitos em Java).
Módulo descarregado suspeito
Indica que uma DLL foi descarregada do processo do jogo.
Renderização de cheat genérica
Indica que um módulo de GUI ou renderização externo ao jogo foi injetado.
Detour hooking genérico
Examina funções críticas do sistema operacional para detectar alterações no comportamento original e procura padrões que indiquem redirecionamento de execução.
Injeção ManualMap genérica
Indica uma injeção de DLL usando a técnica Manual Map
Injeção de cheat genérica
Indica que foi encontrada uma injeção externa ilegal no jogo.
UI genérica A
Foi detectada uma renderização de GUI externa ao processo do jogo, algo praticamente impossível e com falso positivo muito raro.
Injeção no processo do jogo
Injeção de cheat segura
Modificações genéricas
O Ocean detecta alterações nos arquivos carregados pelo jogo, reduzindo a 0% a possibilidade de modificar um arquivo dentro da instância do jogo sem ser detectado.
Injeção JVM/JVMTI genérica
Detecções genéricas de cheats que executam instruções usando JVM e JVMTI.
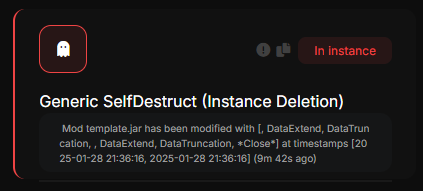
Autodestruição interna genérica (tipo C)
Indica que um cheat interno se autodestruiu.
Funções do ofuscador JNIC
Indica que um mod carregado no jogo está ofuscado com o JNIC. Isso nos impede de ler o código do mod, o que o torna altamente suspeito, e é necessária uma verificação manual.
Hook do jogo
Indica que o suspeito fez hook em um import do processo do jogo, o que aponta claramente para uma injeção.
Hook de rede genérico
Examina funções de comunicação de rede para detectar interceptação ou modificação do tráfego de rede. Há um exemplo detalhado aqui
Hook de entrada genérico
Examina funções de entrada do sistema para detectar a interceptação de eventos de teclado ou mouse. Há um exemplo detalhado aqui
Hook de memória genérico
Analisa funções de gerenciamento de memória para identificar modificações que permitem manipulação não autorizada da memória. Há um exemplo detalhado aqui
Hook de thread genérico
Examina funções relacionadas à criação e ao gerenciamento de threads para detectar manipulação do sistema de threads. Há um exemplo detalhado aqui
Hook de região genérico
Identifica pequenas regiões de memória executável com vários padrões de redirecionamento de execução, algo característico de certas técnicas. Há um exemplo detalhado aqui
Hook de renderização genérico
Verifica a integridade das funções relacionadas à renderização gráfica. Analisa se as funções originais foram modificadas ou redirecionadas para locais não autorizados. Há um exemplo detalhado aqui
Injeção de shellcode genérica
Procura na memória padrões de código executável que não pertencem a módulos conhecidos. Identifica técnicas comuns de injeção de código. Há um exemplo detalhado aqui
Injeção VA genérica
Detecta alocações de memória executável incomumente próximas de módulos carregados, o que pode indicar técnicas específicas de injeção. Há um exemplo detalhado aqui
Cheat genérico A
Indica uma injeção clara de cheat no processo do jogo.
Cheat genérico C
Indica uma injeção clara de cheat no processo do jogo.
Cheat genérico T
(Parte das detecções RUIN) O Generic Cheat T indica comportamentos invasivos e improváveis em classes do Minecraft, mostrando um resultado quase infalível de uso de cheats na instância.
Renderização de cheat de jogo genérica
Indica uma injeção clara de cheat no processo do jogo.
Cheat VP genérico
Detecta mudanças suspeitas nas permissões de memória, especificamente quando regiões de memória passam de não executáveis para executáveis sem estar associadas a módulos legítimos. Pode gerar falso positivo em mod loaders ou clients customizados.
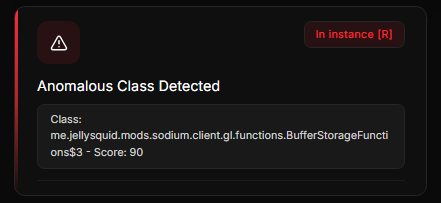
Classe anômala detectada
Detecta classes ofuscadas, empacotadas ou que simplesmente não pertencem à árvore de herança de uma aplicação Java normal. Pode gerar falso positivo em modloaders como Lunar Client ou Badlion Client (mas é raro), já que são de código fechado e seu código provavelmente é ofuscado.