Registros de detecção globais
Lista de detecções marcadas como importantes com Ocean Screenshare Tool
O Ocean tem várias capacidades de detecção: diretas, genéricas e específicas. Nesta seção, percorremos passo a passo as detecções genéricas e as específicas, já que é praticamente impossível descrever todas as diretas.
Direta
Detecções diretas de cheats a partir de resíduos ou outros métodos de detecção (por exemplo, Skript Loader).
Genérica
Detecções de executáveis altamente suspeitos. Embora não sejam 100% certas (a menos que esta documentação diga o contrário), indicam uma grande probabilidade de uso de cheats.
Específica
Detecções de métodos de adulteração ou modificação usados para obter vantagens ilegais, dependências de cheats, etc.
Loader de cheat genérico
Indica arquivos muito provavelmente (99%) cheats. A natureza desta verificação não permite separar as detecções por jogo, ou seja, ela pode detectar cheats de outros jogos ou aplicativos legítimos. É altamente recomendado verificar o executável manualmente.
Conexão com o Keyauth
Indica que houve uma conexão direta (ou seja, um executável fez a conexão, não é um log de navegador) com os servidores dohttps://keyauth.cc(um software de autenticação muito usado em cheats e spoofers). Isso não significa que o usuário esteja usando hacks, mas é um indício claro disso.
Conexão com o eAuth
Indica que houve uma conexão direta (ou seja, um executável fez a conexão, não é um log de navegador) com os servidores dohttps://eauth.us.to(um software de autenticação muito usado em cheats e spoofers). Isso não significa que o usuário esteja usando hacks, mas é um indício claro disso.
Arquivo empacotado genérico
Indica a execução de um arquivo sem assinatura protegido por software de proteção como VMProtect, Themida, etc., muito usados para proteger cheats. Isso não significa que o usuário esteja usando cheats, mas é um indício claro.
Injeção de processo
Indica uma injeção (de preferência de DLLs de cheats) em um processo, o que configura um alerta seguro.
Hook de sistema
Indica que o suspeito fez hook em um processo ou serviço do sistema, o que aponta claramente para uma tentativa de bypass
Aplicativo com UI executado e excluído
Indica que um programa exibiu uma GUI e depois foi excluído.
Injeção externa genérica
Indica que um processo que não deveria exibir uma GUI o fez. Pode gerar falso positivo, ou seja, é necessária uma revisão manual.
Execução via ADS
O suspeito executou um arquivo usando o método de bypass Alternate Data Stream
Fuser DMA ativo / fabricante de Fuser não confiável
Indica que o usuário está usando um Video Fuser, dispositivo que combina duas saídas de vídeo em uma. Ele é usado para cheats DMA (já que o ESP fica em uma tela e o jogo em outra).
Isso não indica necessariamente o uso de DMA, mas é um indício muito claro.
Execução sem arquivo
O suspeito executou um arquivo que não está localizado no Windows
Aplicativo streamproof genérico
O usuário executou um aplicativo StreamProof (na maioria das vezes, um cheat)
DLL de GUI suspeita
Mostra que DLLs que exibem uma GUI (interface gráfica do usuário) são praticamente impossíveis em uso normal, sendo um cheat na maioria das vezes.
Driver vulnerável genérico
É uma detecção que sinaliza drivers instalados com vulnerabilidades de segurança, que permitem elevação de processo, execução de código, modificação de memória protegida, etc. Isso não significa que o usuário fez isso; significa apenas que o driver é vulnerável. Você pode obter mais informações pesquisando o nome do driver emhttps://www.loldrivers.io/.
Em um exemplo com o jogo "Rust", protegido pelo Easy Anticheat, cheaters usaram um driver (mais especificamente estehttps://www.loldrivers.io/drivers/afb8bb46-1d13-407d-9866-1daa7c82ca63/) para modificar a memória e injetar cheats, burlando o anticheat
Discrepância de execução
Significa que o usuário executou um arquivo e ele não apareceu nos artefatos de execução do Windows. Isso não é normal e indica que precisa ser verificado.
GUI de cheat genérica
Significa que um cheat exibiu uma GUI. Esta detecção é segura no Windows 10 e pode gerar falso positivo no Windows 11; você pode verificar a instância com o horário de execução informado.
Renderizador de GUI genérico
Na grande maioria das vezes, esta sinalização é um cheat; é necessário verificar o arquivo
Método de bypass genérico (prevenção de rastros)
Indica que o usuário modificou aspectos do computador antes do screenshare para impedir que ele gerasse os registros gerais e de execução da forma normal.
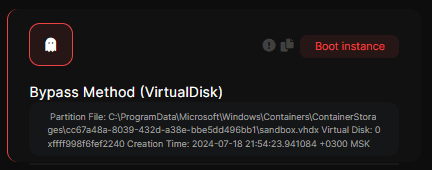
Método de bypass (disco virtual)
Indica que o usuário usou discos virtuais (VHD) para tentar burlar um screenshare. Discos de máquinas virtuais ou sandboxes podem ser sinalizados, por isso é necessária uma verificação manual.
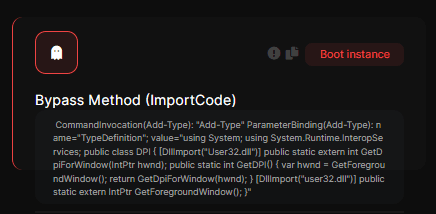
Método de bypass (Importcode)
Indica que o usuário usou um método com a técnica Importcode (que, resumidamente, é uma linha de código contendo o código-fonte de um cheat que permite executá-lo sem arquivo usando Powershell ou um interpretador similar, não confundir com o Python Importcode).
O comando executado é exibido abaixo. Ele pode ser legítimo (exceto o Python Importcode), por isso o código-fonte executado é mostrado à equipe, sendo necessária uma revisão manual.
Método de bypass (Python ImportCode)
Indica que o usuário usou um método com a técnica Importcode (que, resumidamente, é uma linha de código contendo o código-fonte de um cheat que permite executá-lo sem arquivo usando Python).
O comando executado é exibido abaixo. Ele não pode ser legítimo e é muito usado em autoclickers.
Método de bypass (volume)
Indica que o usuário excluiu um volume ou disco do Windows para burlar um screenshare.
Método de bypass com VeraCrypt
Indica que o usuário usou um volume oculto do VeraCrypt para burlar um screenshare.
Método de bypass com OSFMount
Indica que o usuário usou um volume RAM do OSFMount para burlar um screenshare.
Método de bypass (assinatura falsa)
Indica que o usuário usou assinaturas digitais falsas para tentar burlar um screenshare.
O Windows permite criar assinaturas digitais localmente (não oficiais), o que possibilita assinar arquivos como se fossem originais, falsificando suas assinaturas.
Método de bypass (formatação de disco)
Indica que o usuário formatou um disco antes do screenshare.
Método de bypass (serviço reiniciado)
Indica que o usuário reiniciou processos importantes para um screenshare, como DPS, EventLog, etc.
Método de bypass (exclusão do Prefetch)
Indica que o usuário excluiu arquivos .PF da pasta Prefetch; isso é considerado uma tentativa de bypass.
Método de bypass (limpeza do uso de dados)
Indica que o usuário excluiu o registro de uso de dados do Windows.
Método de bypass (alteração de data)
O suspeito modificou a data e a hora do Windows desde a instância de boot
Método de bypass (manipulação de serviço)
O suspeito modificou as permissões de um serviço para impedir o funcionamento correto dele
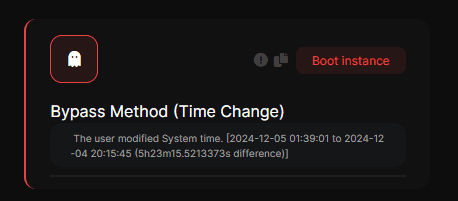
Método de bypass (alteração de horário)
O suspeito alterou o horário do sistema antes do screenshare; isso é muito usado para mudar o horário de exclusão, modificação, etc. de arquivos.
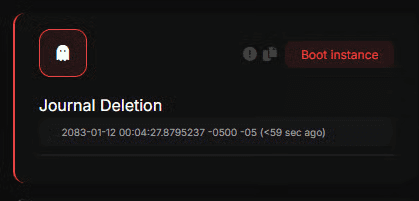
Exclusão do journal
Indica que o USN journal foi excluído, sendo considerado diretamente um método de bypass.
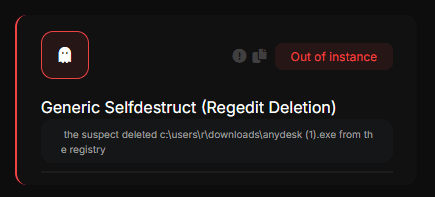
Exclusão do Regedit
O Ocean detecta se um usuário exclui valores do regedit em artefatos de execução comuns, como o BAM, entre outros.
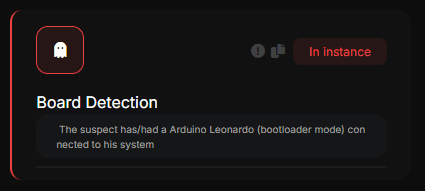
Detecção de placa
Indica que o usuário conectou uma placa (do tipo Arduino ou Raspberry Pi)
Elas são usadas para trapacear (por exemplo, colorbot e outros)
Isso não indica que o usuário esteja usando esses cheats ativamente.
Detecção de Fuser
Indica que o usuário está usando um Video Fuser, dispositivo que combina duas saídas de vídeo em uma. Ele é usado para cheats DMA (já que o ESP fica em uma tela e o jogo em outra).
Isso não indica necessariamente o uso de DMA, mas é um indício muito claro.
Uso de GUI falsa
Indica o uso de uma técnica criada pelo Katana Antiscreenshare, que consiste em exibir uma GUI falsa para disfarçar o cheat como um programa legítimo
Resíduo de captura de tela genérico
Indica que foi encontrado o resíduo de uma captura de tela gerada por um executável suspeito
Muitos cheats e spoofers usam essas capturas como log de execução para verificar possíveis logs de debug, etc.
Driver de kernel mapeado manualmente
Mapear manualmente drivers em modo kernel é uma prática comum no meio de game hacking; você pode saber mais em nosso artigo sobre mapeamento de drivers com KDMapper
Discrepância de hardware de boot (TIPO V)
Detecção segura de cheat EFI; você pode saber mais em esta página da Wikipedia
Divergência de configuração de boot (TIPO V)
Divergência de configuração de boot altamente suspeita, geralmente relacionada a cheats EFI; você pode saber mais em esta página da Wikipedia
Discrepância de sequência de boot (TIPO V)
Detecção segura de cheat EFI; você pode saber mais em esta página da Wikipedia
Discrepância de adulteração de boot (TIPO V)
Foi detectada uma discrepância de adulteração na sequência de boot; consulte a aba Sequência de boot para mais detalhes.
Discrepância de endereço de boot (TIPO V)
Foi detectada uma discrepância de adulteração na sequência de boot; consulte a aba Sequência de boot para mais detalhes.
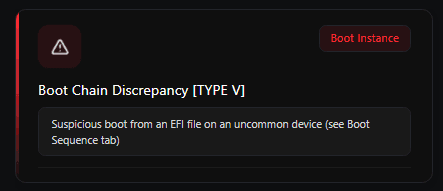
Discrepância de cadeia de boot (TIPO V)
Foi detectada uma discrepância de boot na sequência de boot; isso acontece ao iniciar por dispositivos incomuns. Consulte a aba Sequência de boot para mais detalhes.
Discrepância de boot do sistema (TIPO V)
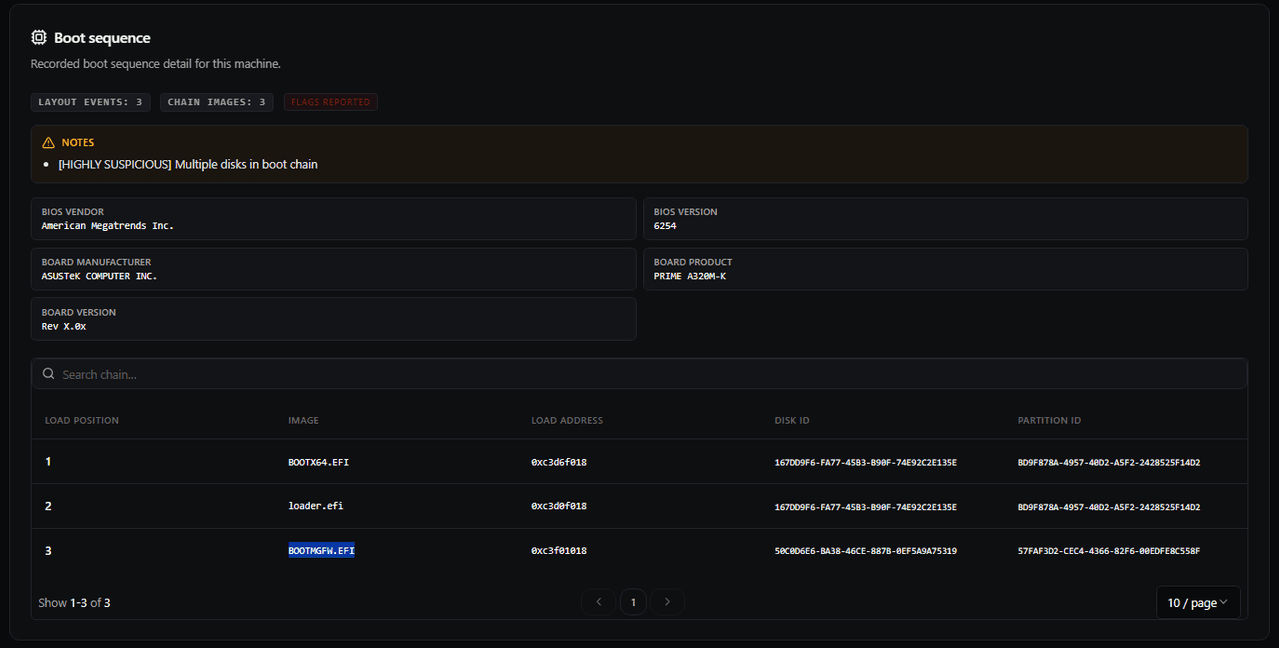
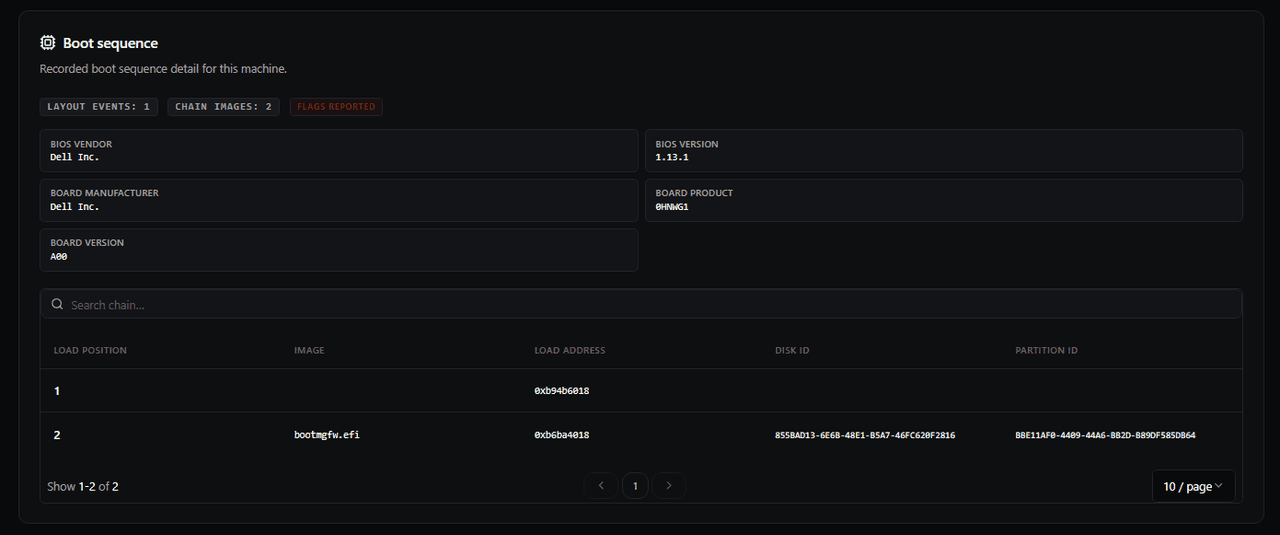
Esta detecção aparece quando o Ocean identifica uma discrepância na sequência de boot da máquina. Quando este alerta for gerado, você deve sempre revisar a aba Sequência de bootmanualmente, pois ela contém os detalhes mais relevantes da cadeia (nomes das imagens, ordem de carregamento, ID do disco e ID da partição).
Na primeira captura, a cadeia é claramente suspeita e compatível com um caminho de cheat EFI: BOOTX64.EFI (preloader da Linux Foundation, frequentemente usado para burlar o Secure Boot) , seguido de loader.efi, o payload malicioso e, por fim, BOOTMGFW.EFI(gerenciador de boot do Windows).
Se as etapas de boot forem carregadas de discos diferentes sem um motivo claro, ou se a entrada EFI do Windows estiver ausente por completo, trate isso como uma discrepância altamente incomum e investigue imediatamente.
Alguns notebooks podem mostrar uma cadeia parcial (por exemplo, uma etapa sem nome e sem IDs de disco/partição) porque componentes de firmware do fabricante rodam antes do Windows. Isso ainda exige validação manual na aba Sequência de boot.
Entrada EFI sem referência de origem
Existe uma entrada de boot EFI, mas o arquivo EFI referenciado não existe ou não pode ser resolvido no disco. Isso pode indicar uma configuração incorreta ou um artefato suspeito da etapa de boot.